

- Ledgermengonfirmasi adanya paparan data pelanggan yang terkait dengan prosesor pembayaran pihak ketiga mereka,Global-e.
- Informasi yang bocor meliputi nama dan detail kontak; tidak ada seed wallet, private key, atau dana kripto yang terdampak.
- Insiden ini pertama kali dipublikasikan oleh investigator blockchain ZachXBT, yang mendorong pemberitahuan kepada pelanggan dan tinjauan forensik yang sedang berlangsung.
Pengguna Ledger menerima pemberitahuan setelah Global-e mendeteksi akses tidak sah pada sebagian sistem cloud mereka. Pengungkapan ini memperbarui perhatian pada risiko pihak ketiga dalam perdagangan kripto, meskipun infrastruktur wallet inti tetap aman.
Daftar Isi
Apa yang Terjadi: Paparan Pihak Ketiga, Bukan Peretasan Wallet
Ledger mengungkapkan bahwa insiden ini terjadi
Menurut pemberitahuan yang dikirimkan kepada pelanggan, Global-e mengidentifikasi aktivitas tidak biasa dan segera menerapkan pengendalian. Investigasi forensik independen kemudian mengonfirmasi bahwa sebagian data pesanan pelanggan diakses secara tidak semestinya. Data yang terbuka meliputi nama dan informasi kontak lainnya, sedangkan detail pembayaran tidak terlibat.
Ledger menekankan poin penting bagi pengguna: Global-e tidak memiliki akses ke recovery phrase, private key, saldo, atau rahasia lain yang terkait dengan aset self-custody. Oleh karena itu, paparan ini tidak memengaruhi keamanan kriptografi perangkat Ledger.
Data Apa yang Terbuka dan Apa yang Tidak
Harus ada garis tegas dalam insiden seperti ini. Fakta yang tersedia menunjukkan insiden privasi data, bukan kompromi aset kripto.
Terbuka
- Nama pelanggan
- Detail kontak yang terkait dengan pesanan (seperti email atau informasi pengiriman)
Tidak terbuka
- Recovery phrase (24 kata)
- Private key atau rahasia wallet
- Saldo on-chain atau penandatanganan transaksi
- Data kartu pembayaran
Identifikasi ini membatasi paparan pada risiko keuangan langsung, meskipun kemungkinan phishing yang ditargetkan menjadi lebih besar. Peretas dapat menggunakan data yang bocor untuk merancang pesan persuasif yang berpura-pura berasal dari penyedia wallet.
Self-Custody Membatasi Dampak Kebocoran Data
Model self-custody yang digunakan oleh Ledger berfungsi sebagai batas yang sangat ketat. Penyerang tidak memiliki jalur untuk menguras dana atau melakukan transaksi, bahkan dengan adanya informasi pesanan pihak ketiga. Ancaman bergeser menjadi rekayasa sosial daripada pencurian aset dan kewaspadaan menjadi garis pertahanan utama.
Bagaimana Insiden Ini Terungkap
Masalah ini menjadi sorotan ketika ZachXBT memposting di komunitas X, mengutip email dari pelanggan yang merinci pelanggaran Global-e. Pengungkapan seperti ini cenderung mempercepat peningkatan kesadaran karena mengintegrasikan budaya on-chain dan pelaporan keamanan off-chain.
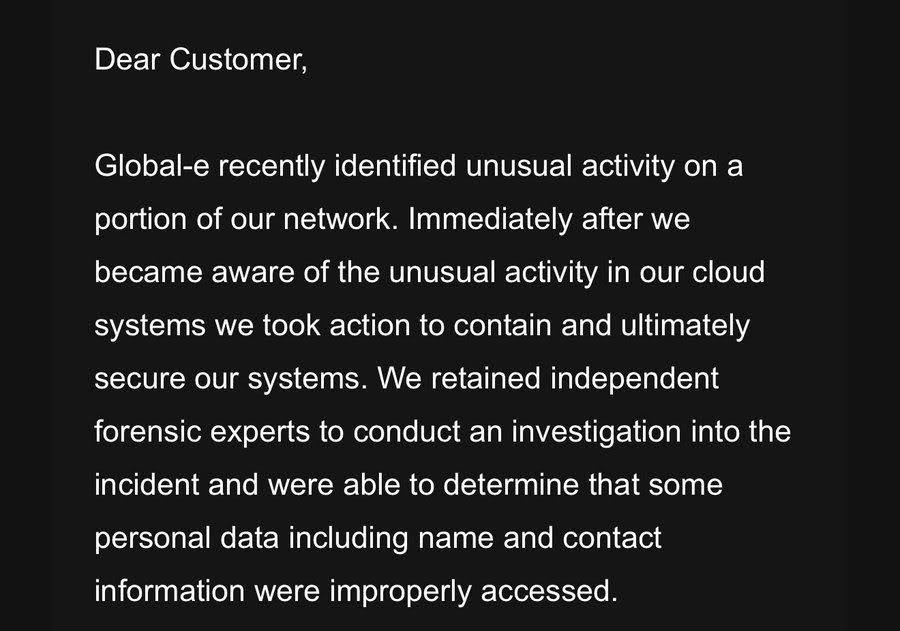
Tidak lama kemudian, Ledger mengambil alih penanganan insiden dan membagi tanggung jawab. Global-e adalah pengendali data dalam pemrosesan pesanan; oleh karena itu, mereka yang mengambil inisiatif untuk memberi tahu pelanggan. Ledger mengoordinasikan komunikasi agar pengguna mengetahui sejauh mana dan batas paparan data.
Pemilahan peran semacam ini umum di industri e-commerce, dan menunjukkan ancaman konsisten bagi perusahaan kripto yang perlu menggunakan prosesor eksternal untuk melayani pasar internasional.
Mengapa Risiko Pihak Ketiga Terus Menyerang Merek Kripto
Perusahaan kripto semakin bergantung pada vendor khusus di bidang pembayaran, logistik, dan kepatuhan. Integrasi ini memperluas permukaan serangan pada wallet atau protokol itu sendiri.
Kasus Ledger merupakan bagian dari kecenderungan yang lebih besar:
- Sistem inti kripto tetap aman
- Layanan periferal: email, pesanan, alat pendukung menjadi target
- Kebocoran data mendorong phishing daripada peretasan langsung
Bagi para penyerang, basis data pelanggan sangat berharga. Daftar pembeli perangkat keras kripto yang tervalidasi juga dapat dimonetisasi dengan kampanye penipuan yang menyebutkan pembelian, informasi pengiriman, atau tiket dukungan yang nyata.




