
Anatomia dell'hack della balena del Venus Protocol

Una balena crypto, Kuan Sun, ha perso 13,5 milioni di dollari in un sofisticato attacco di phishing che ha sfruttato una finta riunione su Zoom. Grazie a una risposta rapida, è riuscito a recuperare con successo i fondi.
All'inizio di questa settimana, il crypto whale Kuan Sun ha condiviso sul suo account X la sua esperienza dettagliata di essere stato preso di mira da un sofisticato attacco di phishing.
Questa storia rappresenta un severo avvertimento per tutti gli investitori, poiché ha perso e poi recuperato 13,5 milioni di dollari. Man mano che l'ecosistema degli asset digitali si espande, aumenta anche il rischio di hacking. Come possono gli investitori prevenire perdite ingenti?
Un incontro apparentemente innocuo che si è trasformato in un incubo
Un attacco di phishing avvenuto martedì ha derubato Kuan Sun, un utente della piattaforma di lending decentralizzata Venus Protocol, delle sue criptovalute. Tuttavia, grazie alla rapida risposta e collaborazione del team di Venus Protocol, è riuscito a recuperare i fondi rubati.
L'attacco elaborato è iniziato nell'aprile 2025 alla Hong Kong Wanxiang Conference. Lì, un amico comune ha presentato Sun a una persona che affermava di essere un rappresentante per lo sviluppo business di Stack in Asia. Questo tipo di networking è comune nel settore crypto, e si sono aggiunti reciprocamente su Telegram.
Il 29 agosto, il cosiddetto “BD” ha richiesto una semplice riunione su Zoom. Sun si è collegato in ritardo e ha notato che nella stanza non c'era audio.
Un messaggio pop-up sulla sua pagina web diceva: “Il tuo microfono necessita di un aggiornamento.” Confuso, Sun ha cliccato sul pulsante di aggiornamento—un errore fatale che ha fatto scattare la trappola.
Successivamente, Sun si è reso conto che gli hacker non stavano agendo d'impulso. Ha dichiarato che l'attacco, altamente personalizzato, era in corso dal lunedì e lo prendeva di mira specificamente.
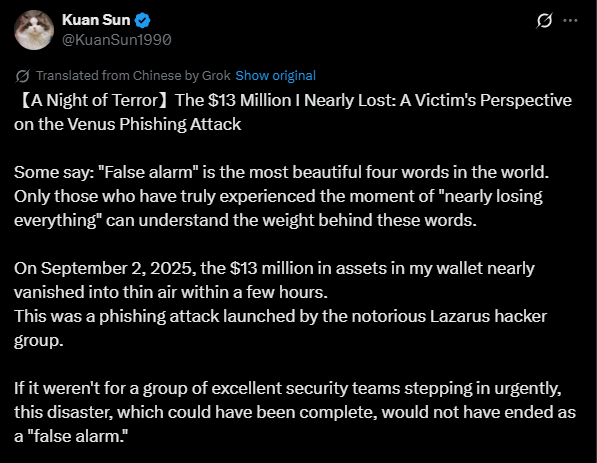 X Post From the Victim
Dopo “l’aggiornamento”, ha iniziato a vedere strani messaggi sul suo computer. Il browser Chrome si chiudeva in modo anomalo e compariva il messaggio “Ripristinare le schede?”
Non sospettando nulla, Sun ha continuato la sua routine e ha effettuato l’accesso a Venus Protocol tramite il browser. Lì ha proceduto con un prelievo, un’operazione che aveva già eseguito innumerevoli volte.
Poco dopo, il suo computer ha iniziato a rallentare, il suo account Google è stato disconnesso da Chrome e sono apparse transazioni strane e sconosciute nel suo wallet. Ha capito immediatamente che qualcosa non andava.
L’analisi suggerisce che gli hacker abbiano sostituito la sua estensione Rabby wallet, usata frequentemente, con un programma malevolo. Questa tattica è spesso utilizzata da Lazarus, il famigerato gruppo di hacker nordcoreano.
Dopo aver ottenuto l’autorizzazione al wallet, hanno rapidamente trasferito vari token, tra cui vUSDC, vETH, vWBETH e vBNB.
Un rapido recupero e lezioni chiave
Sun ha agito rapidamente contattando le società di sicurezza blockchain Peckshield e Slowmist per ricevere indicazioni. Si è anche rivolto al team di Venus Protocol per chiedere aiuto.
Di conseguenza, Venus Protocol ha immediatamente sospeso la piattaforma come misura preventiva e ha avviato un’indagine.
Successivamente, hanno avviato una votazione di governance d’emergenza per forzare la liquidazione del wallet dell’attaccante, consentendo a Sun di recuperare con successo i suoi 13,5 milioni di dollari.
Giovedì, Sun ha condiviso la sua storia e le sue principali lezioni apprese. Ha avvertito che gli hacker nordcoreani stanno utilizzando sempre più una combinazione di ingegneria sociale, deepfake e trojan.
Di conseguenza, ciò che sembra una videoconferenza legittima o un normale account Twitter potrebbe essere completamente falso.
Ha consigliato specificamente agli utenti di evitare link Zoom provenienti da altri e di scaricare plugin solo da canali ufficiali. Ha inoltre esortato a non cliccare mai su link di “aggiornamento” che appaiono in finestre pop-up.
Sun ha espresso la sua gratitudine al team di Venus per la rapidità nell’evitare ulteriori danni. Ha invitato tutti a “diffidare sempre di qualsiasi richiesta ricevuta nella vita quotidiana e a rispondere sempre con calma.”
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
Gli agenti AI accendono la seconda curva di crescita del cloud computing! Le grandi banche di Wall Street analizzano l’ondata di espansione di IaaS e la rivalutazione del valore di PaaS: chi guadagna davvero dal boom dei Token?
Per quanto riguarda i potenziali vincitori nel settore del cloud computing AI IaaS/PaaS di fronte all’emergere di nuovi attori del cloud come CoreWeave, Bernstein assegna il rating più positivo di “outperform” a Microsoft (MSFT.US), Oracle (ORCL.US) e MongoDB (MDB.US).
Wall Street sta per passare notti insonni! Il conto alla rovescia per la modalità di trading "23/5" delle azioni USA è iniziato: riuscirà il flusso globale di capitali a rafforzare il trend rialzista di lunga durata?
A partire dal 6 dicembre, le borse statunitensi aggiungeranno una sessione di trading notturno dalle 21:00 alle 4:00 ora di New York, oltre agli orari di trading normali e ai periodi di negoziazione pre- e post-mercato esistenti. Questa espansione mira a cogliere la crescente domanda degli investitori stranieri e a competere con i mercati delle criptovalute e dei mercati predittivi; il volume degli scambi notturni è aumentato del 358% rispetto a un anno fa.
Il dato sull’occupazione negli Stati Uniti delude, ma i Treasury non scendono: ecco cosa preoccupa davvero Wall Street
Un rapporto sull’occupazione inaspettatamente debole ha ridotto le aspettative di aumenti dei tassi a breve termine, senza però scuotere i rendimenti a lungo termine: la vera preoccupazione di Wall Street è ormai passata dal prossimo rialzo dei tassi a una questione più spinosa: quanto a lungo potrà resistere l’economia se il costo del credito si rifiuta di diminuire?
Il rialzo dei tassi della banca centrale giapponese e gli avvertimenti di Trump non funzionano? Gli hedge fund tornano a scommettere contro lo yen
Gli hedge fund hanno impiegato solo due settimane per passare dal puntare su un rialzo dello yen a tornare a venderlo allo scoperto. Il mercato si concentra nuovamente sul differenziale dei tassi tra Stati Uniti e Giappone: finché la Banca del Giappone non alzerà i tassi abbastanza rapidamente, la logica dello short sullo yen continuerà a prevalere.
Prezzi delle criptovalute
Altro


