
Portfele, ostrzeżenia i słabe ogniwa

Najważniejsze są podstawowe zasady bezpieczeństwa.
Najważniejsze są podstawowe nawyki związane z bezpieczeństwem.
Autor: Prathik Desai
Tłumaczenie: Block unicorn
Wszystko zaczyna się od jednej wiadomości. Wizerunek marki wygląda bardzo wiarygodnie, logo jest zgodne z oczekiwaniami, a profil na LinkedIn pokazuje, że macie kilku wspólnych znajomych. Rekruter twierdzi, że znalazł Twój projekt na GitHubie i chce zaoferować Ci kontrakt w dobrze finansowanej firmie łączącej AI z protokołem DeFi. Szybko przeglądasz ich stronę internetową. Projekt strony jest przejrzysty i płynny, treść wydaje się wiarygodna, ale wszystkie spodziewane miejsca są wypełnione żargonem branżowym. Na stronie znajduje się test selekcyjny, którego treść przesyłana jest w formie pliku ZIP.
Po rozpakowaniu uruchamiasz od razu instalator – na ekranie przez chwilę pojawia się komunikat o autoryzacji portfela. Bez zastanowienia klikasz potwierdzenie. Nic się nie dzieje, komputer nie zawiesza się. Pięć minut później Twój portfel Solana zostaje wyczyszczony do zera.
To nie jest fikcja. To niemal dokładny przebieg licznych ataków powiązanych z północnokoreańskimi grupami hakerskimi, zarejestrowanych przez ekspertów ds. analizy blockchain w 2025 roku. Wykorzystują oni fałszywe rekrutacje, zainfekowane testy w plikach oraz złośliwe oprogramowanie do przejmowania portfeli.
W dzisiejszym artykule przedstawię ewolucję metod ataków na kryptowaluty w 2025 roku oraz sposoby ochrony przed najczęstszymi atakami on-chain.
Przejdźmy do sedna sprawy.
Największa zmiana w atakach kryptowalutowych w 2025 roku
Od stycznia do września 2025 roku hakerzy powiązani z Koreą Północną ukradli kryptowaluty o wartości przekraczającej 2 miliardy dolarów. Według firmy analitycznej Elliptic, rok 2025 stał się rokiem o najwyższej wartości przestępstw związanych z aktywami cyfrowymi w historii.
Największa pojedyncza strata pochodzi z lutowego ataku na giełdę Bybit, który kosztował tę platformę 1.4 miliarda dolarów. Łączna wartość skradzionych przez północnokoreański reżim aktywów kryptowalutowych przekroczyła już 6 miliardów dolarów.
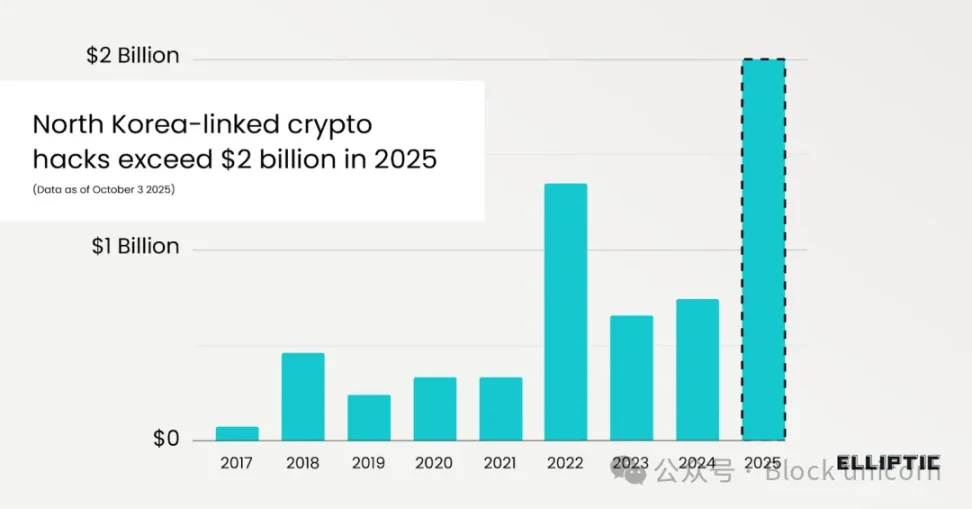
Poza szokującymi liczbami, najbardziej uderzająca w raporcie Elliptic jest zmiana sposobu wykorzystywania luk w kryptowalutach. Raport wskazuje, że „większość ataków hakerskich w 2025 roku była przeprowadzana za pomocą ataków socjotechnicznych”, co stanowi wyraźny kontrast wobec wcześniejszych przypadków, gdy Korea Północna zdobywała ogromne środki poprzez ataki na infrastrukturę. Przykładami są głośne ataki na Ronin Network w 2022 i 2024 roku oraz atak na The DAO w 2016 roku.
Obecnie luki bezpieczeństwa przesunęły się z infrastruktury na czynnik ludzki. Raport Chainalysis wskazuje również, że w 2024 roku wycieki kluczy prywatnych stanowiły największy odsetek kradzieży kryptowalut (43,8%).
Jest oczywiste, że wraz z rozwojem kryptowalut i wzrostem bezpieczeństwa na poziomie protokołów i blockchaina, atakujący coraz częściej kierują swoje działania na osoby posiadające klucze prywatne.
Tego typu ataki stają się coraz bardziej zorganizowane, a nie przypadkowe i indywidualne. Ostatnie komunikaty FBI oraz CISA, a także doniesienia medialne, opisują powiązane z Koreą Północną działania, które łączą fałszywe oferty pracy dla inżynierów kryptowalut, zainfekowane portfele oraz złośliwe działania w społecznościach open source. Choć narzędzia wykorzystywane przez hakerów są techniczne, punktem wejścia ataku jest ludzka psychika.
Atak na Bybit to największa pojedyncza kradzież kryptowalut w historii i pokazuje, jak takie problemy mogą wystąpić w dużych transakcjach. Gdy około 1.4 miliarda dolarów w Ethereum zostało skradzionych z klastra portfeli, wczesna analiza techniczna wykazała, że sygnatariusze nie sprawdzili dokładnie treści autoryzacji. Sieć Ethereum wykonała poprawną, podpisaną transakcję, ale problem leżał po stronie ludzkiej obsługi.
Podobnie w przypadku ataku na Atomic Wallet, złośliwe oprogramowanie zaatakowało sposób przechowywania kluczy prywatnych na komputerach użytkowników, co doprowadziło do zniknięcia aktywów kryptowalutowych o wartości od 35 do 100 milionów dolarów.
W wielu przypadkach jest podobnie. Gdy ludzie nie sprawdzają dokładnie adresów portfeli podczas transferów lub przechowują klucze prywatne w miejscach o niskim poziomie bezpieczeństwa, protokół sam w sobie niewiele może zdziałać.
Samodzielne przechowywanie nie jest niezawodne
Zasada „nie Twój klucz prywatny, nie Twoje monety” wciąż obowiązuje, ale problem polega na tym, że ludzie na tym kończą rozważania.
W ciągu ostatnich trzech lat wielu użytkowników przeniosło środki z giełd, zarówno z obawy przed powtórką upadku FTX, jak i z powodów ideologicznych. W tym okresie łączny wolumen transakcji na zdecentralizowanych giełdach (DEX) wzrósł ponad dwukrotnie – z 3.2 biliona dolarów do 11.4 biliona dolarów.
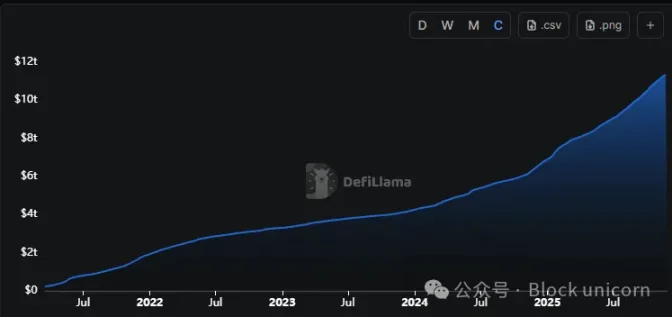
Choć na pierwszy rzut oka kultura bezpieczeństwa się poprawiła, ryzyko przeniosło się z rozwiązań powierniczych na chaotyczne samodzielne zarządzanie. Rozszerzenia przeglądarki na komputerze, frazy seed zapisane w czatach na telefonie lub szkicach e-maili, a także klucze prywatne przechowywane w niezaszyfrowanych aplikacjach do notatek – to wszystko nie chroni skutecznie przed zagrożeniami.
Samodzielne przechowywanie ma rozwiązywać problem zależności: brak zaufania do giełd, powierników czy innych stron trzecich, które mogą zamrozić wypłaty lub zbankrutować. Jednak nie rozwiązuje problemu „świadomości”. Klucz prywatny daje Ci kontrolę, ale także całą odpowiedzialność.
Jak więc rozwiązać ten problem?
Portfele sprzętowe pomagają zmniejszyć ryzyko
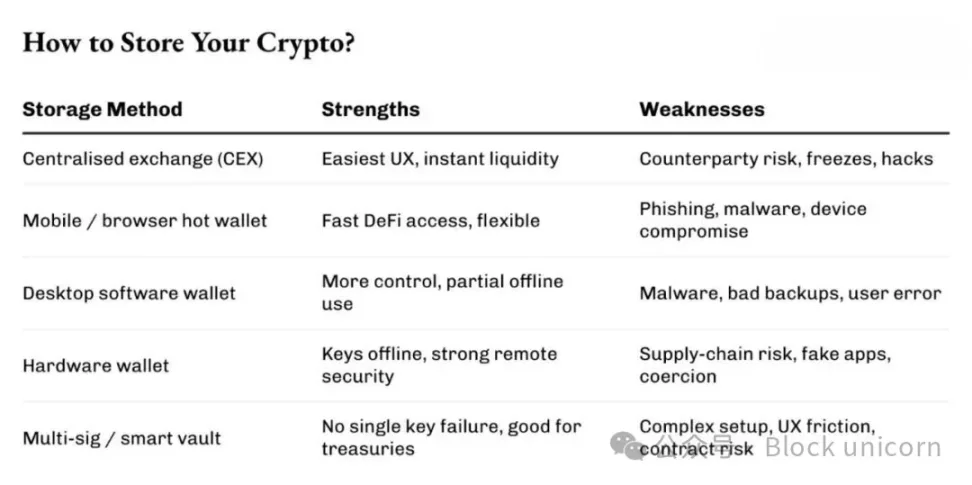
Cold storage rozwiązuje część problemów. Przechowuje Twoje aktywa offline, w miejscu przypominającym sejf.
Czy to rozwiązuje problem? Tylko częściowo.
Usuwając klucz prywatny z urządzeń ogólnego przeznaczenia, portfele sprzętowe eliminują kłopot z rozszerzeniami przeglądarki czy „jednym kliknięciem” potwierdzania transakcji. Wprowadzają fizyczny mechanizm potwierdzania, który może chronić użytkownika.
Ale portfel sprzętowy to wciąż tylko narzędzie.
Zespoły ds. bezpieczeństwa wielu dostawców portfeli mówią o tym otwarcie. Ledger raportuje liczne przypadki phishingu z wykorzystaniem ich marki – atakujący używają fałszywych rozszerzeń przeglądarki i klonów Ledger Live. Interfejsy są na tyle znajome, że użytkownik traci czujność, ale w pewnym momencie zostaje poproszony o podanie frazy seed. Po jej ujawnieniu skutki są katastrofalne.
Użytkownicy mogą też zostać zwiedzeni do wpisania frazy seed na fałszywej stronie aktualizacji firmware’u.
Dlatego prawdziwą rolą portfela sprzętowego jest przeniesienie punktu ataku i zwiększenie trudności, co zmniejsza prawdopodobieństwo udanego ataku. Nie eliminuje to jednak całkowicie ryzyka.
Separacja to klucz
Portfel sprzętowy działa najlepiej, gdy jest kupiony z oficjalnego lub zaufanego źródła, a fraza seed jest przechowywana całkowicie offline i bezpiecznie.
Osoby z wieloletnim doświadczeniem w branży, w tym specjaliści ds. reagowania na incydenty, analitycy on-chain i inżynierowie portfeli, zalecają separację i dywersyfikację ryzyka.
Jeden portfel służy do codziennego użytku, drugi niemal nigdy nie łączy się z internetem. Małe kwoty są wykorzystywane do eksperymentów i DeFi mining, a większe środki przechowywane są w sejfie, do którego dostęp wymaga kilku kroków.
Nad tym wszystkim najważniejsze są podstawowe nawyki bezpieczeństwa.
Pozornie nudne nawyki często okazują się bardzo pomocne. Bez względu na to, jak pilny jest pop-up, nigdy nie wpisuj frazy seed na stronie internetowej. Po skopiowaniu i wklejeniu zawsze sprawdź pełny adres na ekranie sprzętowym. Przed zatwierdzeniem jakiejkolwiek transakcji, której nie zainicjowałeś samodzielnie, dobrze się zastanów. W przypadku podejrzanych linków i wiadomości od „obsługi klienta” zachowaj sceptycyzm, dopóki nie zostaną zweryfikowane.
Żadne z tych działań nie gwarantuje absolutnego bezpieczeństwa – ryzyko zawsze istnieje. Ale każdy dodatkowy krok jeszcze bardziej je zmniejsza.
Obecnie dla większości użytkowników największym zagrożeniem nie są luki zero-day, lecz niezweryfikowane informacje, instalatory pobierane i uruchamiane natychmiast, bo oferta pracy brzmi dobrze, oraz frazy seed zapisane na tej samej kartce, co lista zakupów do supermarketu.
Kiedy osoby zarządzające miliardami dolarów traktują te zagrożenia jak szum tła, ostatecznie stają się one przypadkami opisanymi w studiach przypadku jako „luki bezpieczeństwa”.
Zastrzeżenie: Treść tego artykułu odzwierciedla wyłącznie opinię autora i nie reprezentuje platformy w żadnym charakterze. Niniejszy artykuł nie ma służyć jako punkt odniesienia przy podejmowaniu decyzji inwestycyjnych.
Może Ci się również spodobać
ROI – Dla Departamentu Skarbu kierowanego przez Trumpa „ogon” aukcji jest najbardziej problematycznym miejscem: McKeefer
Opinie wyrażone w tym artykule odzwierciedlają wyłącznie stanowisko autora, którym jest Jamie McGeever, felietonista Reuters. Reuters, Orlando, Floryda, 6 października — Aukcje amerykańskich obligacji skarbowych zazwyczaj są nudną, przewidywalną i nieważną dla informacji rutyną. Jednak obecnie nie są to zwykłe czasy, a administracja Trumpa ryzykuje, że słaba sprzedaż obligacji stanie się tematem pierwszych stron gazet. Departament Skarbu USA planuje w tym tygodniu wyemitować prawie 120 miliardów dolarów obligacji skarbowych, co jest pierwszą emisją obligacji długoterminowych od dwóch tygodni, nie licząc bonów skarbowych: we wtorek emisja obligacji trzyletnich za 58 miliardów dolarów, w środę obligacji dziesięcioletnich za 39 miliardów dolarów, a w czwartek obligacji trzydziestoletnich za 22 miliardy dolarów. W normalnych okolicznościach te aukcje byłyby nieistotnym wydarzeniem, ale wzmożona uwaga wynika z wyjątkowo słabych wyników aukcji odbywających się od 22 do 24 września – szczególnie aukcji pięcioletnich z 23 września, która wywołała najwyższy wzrost rentowności obligacji od kwietnia zeszłego roku. Od tego czasu rentowności nie spadły, lecz wzrosły do poziomów niewidzianych od dziesięcioleci na większości terminów. Należy podkreślić, że możliwość „niepowodzenia” aukcji obligacji USA jest praktycznie zerowa. Dealerzy pierwotni – obecnie 26 zatwierdzonych przez Fed w Nowym Jorku instytucji i banków z Wall Street, będących animatorami rynku obligacji – zawsze uczestniczą w aukcjach. W praktyce ponoszą odpowiedzialność za underwriting sprzedaży, zapewniając płynne funkcjonowanie rynku obligacji skarbowych USA o wartości 30 bilionów dolarów (najbardziej płynnego rynku na świecie). To z kolei zapewnia funkcjonowanie całego globalnego systemu finansowego. Biliony dolarów globalnego długu, aktywów oraz instrumentów pochodnych opartych są na obligacjach skarbowych USA. Obligacje skarbowe USA są również wykorzystywane jako zabezpieczenie, „smarując” system finansowy USA i świata — m.in. w transakcjach repo, pożyczkach międzybankowych i finansowaniu. Krótko mówiąc, dopóki obligacje skarbowe USA pozostają filarem globalnego systemu finansowego, zawsze znajdą się nabywcy na aukcjach. Pytanie zawsze brzmi: po jakiej cenie te obligacje zostaną sprzedane? Obecnie koszt pożyczek na rynku wtórnym jest najwyższy od połowy 2000 roku, dlatego można oczekiwać, że Departament Skarbu zapłaci wyższe stopy procentowe w aukcjach pierwotnych. Jak pokazują ostatnie aukcje, nadal istnieje ryzyko negatywnych niespodzianek. „Za duże, by rynek mógł je wchłonąć”? Aukcja pięcioletnich obligacji skarbowych USA na 70 miliardów dolarów z 23 września była jedną z najbardziej niepokojących w ostatnich latach. Zainteresowanie mierzone „bid-to-cover” było najniższe od dziewięciu lat. Departament Skarbu sprzedał obligacje z rentownością 5,033%, ponad trzy punkty bazowe powyżej rentowności rynkowej w chwili zakończenia aukcji. 3 punkty bazowe może nie brzmią jak dużo, lecz w przypadku aukcji pięcioletnich obligacji jest to rzadkość. To największy tzw. „tail” od czerwca 2022 roku. Analitycy JP Morgan zauważyli, że ostatni raz „tail” na aukcji pięcioletnich obligacji wynosił 3 pb w 2011 roku — wtedy kryzys wokół limitu zadłużenia doprowadził w sierpniu do obniżenia ratingu kredytowego USA. Obecnie obawy dotyczące trudnej perspektywy budżetowej USA podniosły koszty pożyczek długoterminowych. Rynek oczekuje, że administracja Trumpa zacznie przenosić główny ciężar finansowania na krótszy koniec krzywej rentowności – czyli tam, gdzie koszt jest niższy. Dlatego aukcja pięcioletnich obligacji sprzed dwóch tygodni wzbudziła tak duże obawy. „Tail” na poziomie 3 pb jest częsty przy aukcjach obligacji długoterminowych, lecz rzadki w tzw. „brzuchu” krzywej rentowności. Jeśli Departament Skarbu będzie zmuszony płacić większe premie za emisję tych obligacji, możemy mieć poważny problem. Duży „tail” na aukcji może wynikać z wielu czynników, m.in. z dużej zmienności rynkowej w dniu aukcji, lub — co bardziej niepokojące — z fundamentalnych problemów, które z czasem mogą erodować popyt. Często trudno je odróżnić, ponieważ nie wykluczają się wzajemnie. Z bardziej optymistycznej perspektywy, niepokój nie rozprzestrzenił się jeszcze na krótszy koniec krzywej rentowności. Przynajmniej na razie. Rentowności trzyletnich i dziesięcioletnich obligacji są obecnie około 50 pb wyżej niż miesiąc temu, odpowiednio na poziomie około 4,96% i 5,32%. Rentowność trzydziestoletnich wzrosła o około 35 pb do poziomu 5,65%. Ten poziom powinien być wystarczająco wysoki, aby przyciągnąć silny popyt i zapewnić udaną sprzedaż, prawda? Zazwyczaj tak. Jednak jeśli pojawi się niespodziewany zwrot, zmienność i niepewność mogą ogarnąć cały rynek. Inwestorzy będą obserwować rozwój wydarzeń niczym… jastrzębie. (Opinie wyrażone w tym artykule odzwierciedlają wyłącznie stanowisko autora, którym jest felietonista Reuters.) Podoba Ci się ta kolumna? Odwiedź Reuters
Wpływy do funduszy pieniężnych gwałtownie spadły do 158 miliardów, czy płynność krótkoterminowych amerykańskich obligacji skarbowych świeci na żółto?
Napływ funduszy pieniężnych w tym roku gwałtownie spadł do 158 miliardów dolarów w pierwszych trzech kwartałach, co przyczyniło się do wzrostu rentowności bonów skarbowych. Zwiększyła się zmienność na krótkim końcu, a rynek obawia się zacieśnienia krótkoterminowego finansowania.
Paramount zakończyło gigantyczną fuzję z Warner Bros, tworząc hollywoodzkiego giganta Skydance
Połączone zadłużenie spółki wynosi około 80 miliardów dolarów. David Ellison i współdyrektor generalny Ynon Kreiz stoją przed celem redukcji kosztów o 6 miliardów dolarów. Zarządy wyższego szczebla CNN oraz CBS News pozostaną bez zmian. Anzar Mehraj/Harshita Mary Varghese, Reuters, 6 października – Paramount-Skydance (PSKY.O) zakończył we wtorek wartą 110 miliardów dolarów spektakularną fuzję z Warner Bros. Discovery (WBD.O), tworząc hollywoodzkiego giganta o nazwie Skydance. Dzięki temu prezes David Ellison przejął kontrolę nad jedną z największych firm rozrywkowych na świecie. Transakcja ta łączy studia stojące za takimi produkcjami jak „Mission Impossible”, „Harry Potter” czy DC Films, z głównymi sieciami telewizyjnymi i streamingowymi, takimi jak CBS, CNN, Paramount+ oraz HBO Max, tworząc potężną firmę działającą na rynku filmu, telewizji i wiadomości. We wtorek akcje połączonej spółki przeniosły się z Nasdaq na Nowojorską Giełdę Papierów Wartościowych pod symbolem „SKYD”. Porozumienie ugodowe z koalicją kilku stanów USA oraz związkiem scenarzystów Hollywood (link) usunęło główne przeszkody prawne dla tej jednej z największych transakcji w historii mediów. Następuje to w momencie, gdy Hollywood zmaga się ze spadającą liczbą subskrypcji telewizji kablowej, wysokimi kosztami walki o widza streamingowego, a także presją związków zawodowych w kwestiach zatrudnienia i praw twórców. Ellison oświadczył w zeszłym tygodniu (link), że wybór nazwy „Skydance” ma zachować niezależność marek Paramount i Warner Bros., zamiast włączenia ich pod jeden nowy brand. Analitycy wskazują jednak, że ta nazwa wzmacnia kontrolę Ellisona, podkreślając, że niektóre z najbardziej rozpoznawalnych marek Hollywood są teraz pod jego zarządem, a on sam zyskuje platformę do wdrażania własnej strategii i kultury. W ciągu zaledwie 16 lat Skydance rozwinął się z niezależnego studia w jednego z głównych graczy Hollywood. Firma została założona w 2010 roku przez syna współzałożyciela Oracle, Larry’ego Ellisona, a jej sława wzrosła dzięki współprodukcji hitu Paramounta „Top Gun: Maverick”. Po zeszłorocznej fuzji z Paramount (link), Skydance skierował uwagę na Warner Bros., tocząc zaciętą walkę o przejęcie zarówno z Netflix NFLX.O, jak i innymi potencjalnymi chętnymi, w tym Comcast CMCSA.O. Szerzej zakrojona strategia w Hollywood Ellison mianował byłego prezesa Mattel Ynon Kreiza współdyrektorem generalnym Skydance, odpowiedzialnym za codzienne operacje i prowadzenie integracji, podczas gdy Ellison odpowiada za kierunek kreatywny i ogólną strategię. Obaj stoją przed wyzwaniem połączenia dwóch dużych firm i osiągnięcia planowanych oszczędności na poziomie 6 miliardów dolarów. Jak wskazuje Paramount, znaczna część oszczędności dotyczyć ma „kosztów nieosobowych” – czyli m.in. integracji technologii streamingowych i dostawców usług chmurowych obu spółek. Jednak tak duża skala cięć prawdopodobnie wpłynie na zatrudnienie w różnych gałęziach Hollywood. Połączona firma będzie obciążona długiem rzędu około 80 miliardów dolarów, co wywiera presję na Ellisona, by rozwijał biznes streamingowy, utrzymywał przepływy pieniężne z sieci kablowych, a także poprawiał wyniki kasowe filmów kinowych. Prezes CNN Mark Thompson oraz redaktor naczelna CBS News Bari Weiss zachowają swoje stanowiska kierownicze w Skydance (link). (W celu ułatwienia korzystania przez osoby nie posługujące się językiem angielskim, Reuters udostępnia automatyczne tłumaczenia swoich artykułów na kilka innych języków. Reuters nie gwarantuje dokładności automatycznego tłumaczenia i bierze je pod uwagę wyłącznie w celach informacyjnych. Za wszelkie szkody lub straty wynikłe z korzystania z tej funkcji Reuters nie ponosi odpowiedzialności.)
Prognozy dla amerykańskich giełd | Wszystkie trzy główne indeksy giełdowe rosną, Brent spada poniżej 100 dolarów, rentowność amerykańskich obligacji skarbowych spada
Trzy główne indeksy futures na amerykańskiej giełdzie rosną.
Ceny krypto
Więcej


