

Государственные хакеры Северной Кореи нацеливаются на криптовалютные компании, используя несколько уникальных видов вредоносного ПО вместе с различными мошенническими схемами, включая поддельные Zoom-встречи.
Известная как UNC1069 группа, связанная с Северной Кореей, была замечена в атаках на криптовалютный сектор с целью кражи конфиденциальных данных с систем Windows и macOS для последующего финансового хищения.
Установлено, что UNC1069 активна с апреля 2018 года. У группы есть история проведения кампаний социальной инженерии с целью получения финансовой выгоды с помощью поддельных приглашений на встречи и выдачи себя за инвесторов известных компаний.
Поддельный звонок в Zoom используется для атаки вредоносным ПО на криптовалютную компанию
В своем последнем отчете исследователи из Google Mandiant подробно описали расследование инцидента, нацеленного на FinTech-компанию в криптоиндустрии. По словам следователей, атака началась с компрометации аккаунта Telegram, принадлежащего одному из руководителей криптовалютной отрасли.
Злоумышленники использовали захваченный профиль для связи с жертвой. Постепенно завоюя доверие, они отправили приглашение в Calendly на видеовстречу. Ссылка на встречу вела жертву на поддельный домен Zoom, размещённый на инфраструктуре, контролируемой злоумышленниками.
Во время звонка жертва сообщила, что видела, по-видимому, дипфейковое видео с участием генерального директора другой криптовалютной компании.
«Хотя Mandiant не удалось получить судебных доказательств для независимой проверки использования моделей ИИ в этом конкретном случае, описанный обман схож с ранее публично описанным инцидентом с аналогичными характеристиками, где также предположительно использовались дипфейки», — говорится в отчёте.
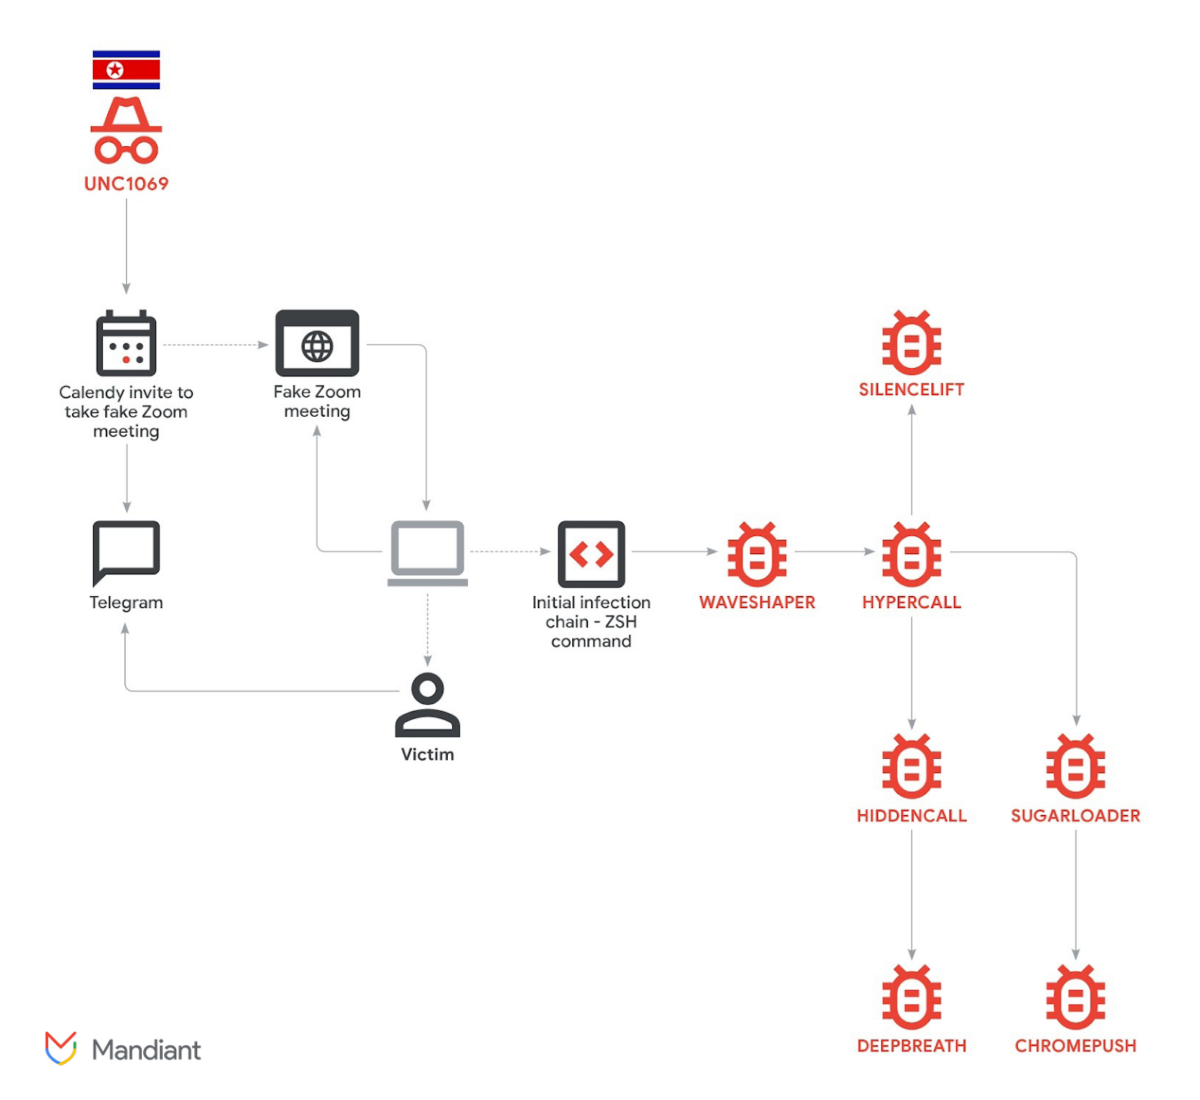 Цепочка атаки. Источник: Google Cloud
Злоумышленники создали впечатление проблем со звуком на встрече, чтобы оправдать следующий шаг. Они предложили жертве выполнить команды для устранения неполадок на устройстве. Эти команды, адаптированные для macOS и Windows, тайно запускали цепочку заражения. В результате было активировано несколько компонентов вредоносного ПО.
Mandiant выявила семь различных типов вредоносных программ, использованных в ходе атаки. Инструменты были разработаны для доступа к связке ключей и кражи паролей, получения cookie-файлов браузера и информации для входа, доступа к данным сессии Telegram и получения других приватных файлов.
Следователи пришли к выводу, что цель была двоякой: обеспечить возможность кражи криптовалют и собрать данные, которые могут быть использованы в будущих атаках социальной инженерии. Расследование выявило необычно большой объём инструментов, загруженных на один хост.
Мошеннические кластеры, связанные с ИИ, показывают более высокую операционную эффективность
Этот инцидент — часть более широкой тенденции. Связанные с Северной Кореей группы похитили более $300 миллионов, выдавая себя за уважаемых представителей отрасли во время мошеннических встреч в Zoom и Microsoft Teams.
Масштабы активности за год оказались ещё более впечатляющими. Как сообщает Криптополитан, северокорейские хакерские группы ответственны за кражу цифровых активов на сумму $2,02 миллиарда в 2025 году, что на 51% больше, чем в предыдущем году.
Chainalysis также сообщил, что мошеннические кластеры, связанные с поставщиками ИИ-сервисов, обладают более высокой операционной эффективностью по сравнению с теми, у кого таких связей нет. По мнению компании, эта тенденция указывает на будущее, в котором ИИ станет стандартной частью большинства мошеннических операций.
В отчёте, опубликованном в ноябре прошлого года, Google Threat Intelligence Group (GTIG) отметила использование злоумышленниками генеративных инструментов искусственного интеллекта, таких как Gemini. Они применяют их для создания материалов-приманок и других сообщений, связанных с криптовалютами, в рамках своих кампаний социальной инженерии.
По крайней мере с 2023 года группа сместила фокус с методов целевого фишинга и традиционного финансового сектора (TradFi) на индустрию Web3, включая централизованные биржи (CEX), разработчиков программного обеспечения в финансовых учреждениях, высокотехнологичные компании и сотрудников венчурных фондов.
Google.
Также было замечено, что группа пыталась неправомерно использовать Gemini для разработки кода, предназначенного для кражи криптовалютных активов. В своих кампаниях они используют дипфейковые изображения и видеоприманки, имитирующие представителей криптовалютной индустрии, чтобы распространять бэкдор BIGMACHO, выдавая его за программный пакет разработки Zoom (SDK).


