

- Ledgerпідтвердив витік даних клієнтів, пов’язаний із стороннім платіжним процесоромGlobal-e.
- Витік інформації включає імена та контактні дані; жодні seed-фрази гаманців, приватні ключі або криптовалютні кошти не були скомпрометовані.
- Інцидент вперше був оприлюднений блокчейн-розслідувачем ZachXBT, що призвело до повідомлення клієнтів і триваючого судово-експертного аналізу.
Користувачі Ledger отримали повідомлення після того, як Global-e виявив несанкціонований доступ до частини своїх хмарних систем. Це розкриття знову привертає увагу до ризиків використання сторонніх сервісів у крипто-комерції, навіть якщо основна інфраструктура гаманця залишається недоторканою.
Зміст
Що сталося: витік через сторонній сервіс, а не злам гаманця
Ledger повідомив, що інцидент стався
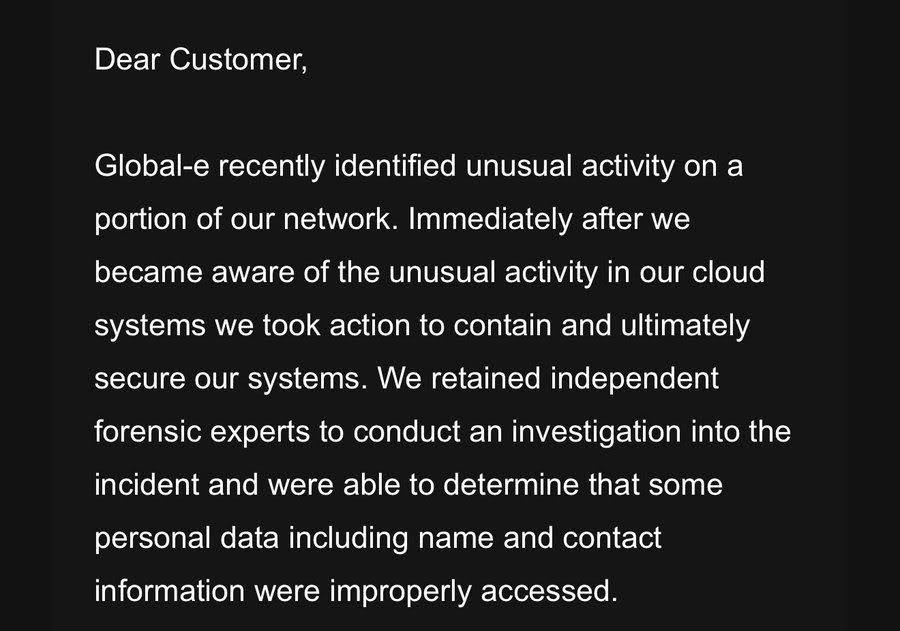
Згідно з повідомленням, надісланим клієнтам, Global-e виявив підозрілу активність і швидко впровадив заходи контролю. Незалежне судово-експертне розслідування згодом підтвердило, що деякі дані про замовлення клієнтів були незаконно доступні. Розкриті поля включають імена та іншу контактну інформацію, при цьому платіжні дані не були залучені.
Ledger наголосив на важливому для користувачів моменті: Global-e не має доступу до фраз відновлення, приватних ключів, балансів чи будь-яких секретів, пов’язаних із активами на самостійному зберіганні. Таким чином, витік не впливає на криптографічну безпеку пристроїв Ledger.
Які дані були розкриті, а які ні
У таких інцидентах має бути чітка межа. Факти показують інцидент із порушенням конфіденційності даних, але не компрометацію криптовалютних активів.
Розкрито
- Імена клієнтів
- Контактні дані, пов’язані із замовленнями (наприклад, email або інформація для доставки)
Не розкрито
- Фрази відновлення (24 слова)
- Приватні ключі або секрети гаманця
- Баланс на блокчейні або підписання транзакцій
- Дані платіжних карток
Ця ідентифікація обмежує ризик прямої фінансової шкоди, хоча ризик цільового фішингу зростає. Хакери можуть використовувати викрадені дані для створення переконливих повідомлень, що імітують роботу постачальників гаманців.
Самостійне зберігання обмежує наслідки витоків даних
Модель самостійного зберігання, що використовується Ledger, стала суворим кордоном. Зловмисники не мали можливості вивести кошти чи здійснити транзакції, навіть маючи інформацію про сторонні замовлення. Загроза переходить у площину соціальної інженерії, а пильність є головною лінією захисту.
Як стало відомо про інцидент
Ситуація стала відомою, коли ZachXBT опублікував у спільноті на X, посилаючись на листи клієнтів, які докладно описували витік Global-e. Подібні розкриття сприяють поширенню обізнаності, поєднуючи ончейн-культуру та репортажі про офчейн-безпеку.
Незабаром Ledger взяв під контроль ситуацію та визначив відповідальність. Global-e є контролером даних для обробки замовлень, тому саме він ініціював інформування клієнтів. Ledger координував комунікації, щоб користувачі знали про масштаби та межі витоку.
Таке розмежування ролей є типовим для індустрії електронної комерції й демонструє постійну загрозу для криптокомпаній, які змушені залучати зовнішніх процесорів для обслуговування міжнародних ринків.
Чому ризики сторонніх сервісів регулярно вражають криптокомпанії
Криптофірми дедалі більше покладаються на спеціалізованих постачальників у сферах платежів, логістики та комплаєнсу. Обидві інтеграції збільшують площу атаки самого гаманця або протоколу.
Ситуація з Ledger є частиною ширшої тенденції:
- Ядро криптосистем залишається захищеним
- Периферійні сервіси: електронна пошта, замовлення, інструменти підтримки стають цілями
- Витоки даних підживлюють фішинг, а не прямі злами
Для зловмисників бази даних клієнтів є цінними. Перевірений список покупців криптоапаратури також можна монетизувати шахрайськими кампаніями, що згадують реальні покупки, інформацію про доставку чи заявки до служби підтримки.




