
UXLINK 攻擊者在釣魚攻擊中損失了5.42億非法鑄造的代幣

UXLINK駭客事件出現意外轉折,駭客本人竟成為釣魚詐騙的受害者,損失超過5.42億枚代幣給臭名昭著的Inferno Drainer集團。
- 區塊鏈安全公司ScamSniffer指出,駭客簽署了一個惡意的increaseAllowance授權,使釣魚地址能夠盜取超過4,300萬美元的UXLINK代幣。
- SlowMist創辦人余弦表示,這起盜竊事件很可能是由Inferno Drainer利用普通授權釣魚手法實施的。
- 此事件加劇了UXLINK持續的危機,繼1,130萬美元多簽錢包被盜及持續未授權鑄幣後,該項目目前正準備進行代幣置換以恢復誠信。
UXLINK事件出現意外發展,駭客的錢包成為釣魚攻擊目標。區塊鏈安全平台ScamSniffer於週二報告稱,該地址在簽署惡意increaseAllowance交易後,約有5.42億枚UXLINK代幣被轉移。
根據鏈上數據,這筆可疑授權約在UTC中午執行,使一個釣魚合約能夠按照市價盜取超過4,300萬美元,這些資金分散到多個已被調查人員標記為惡意的地址。
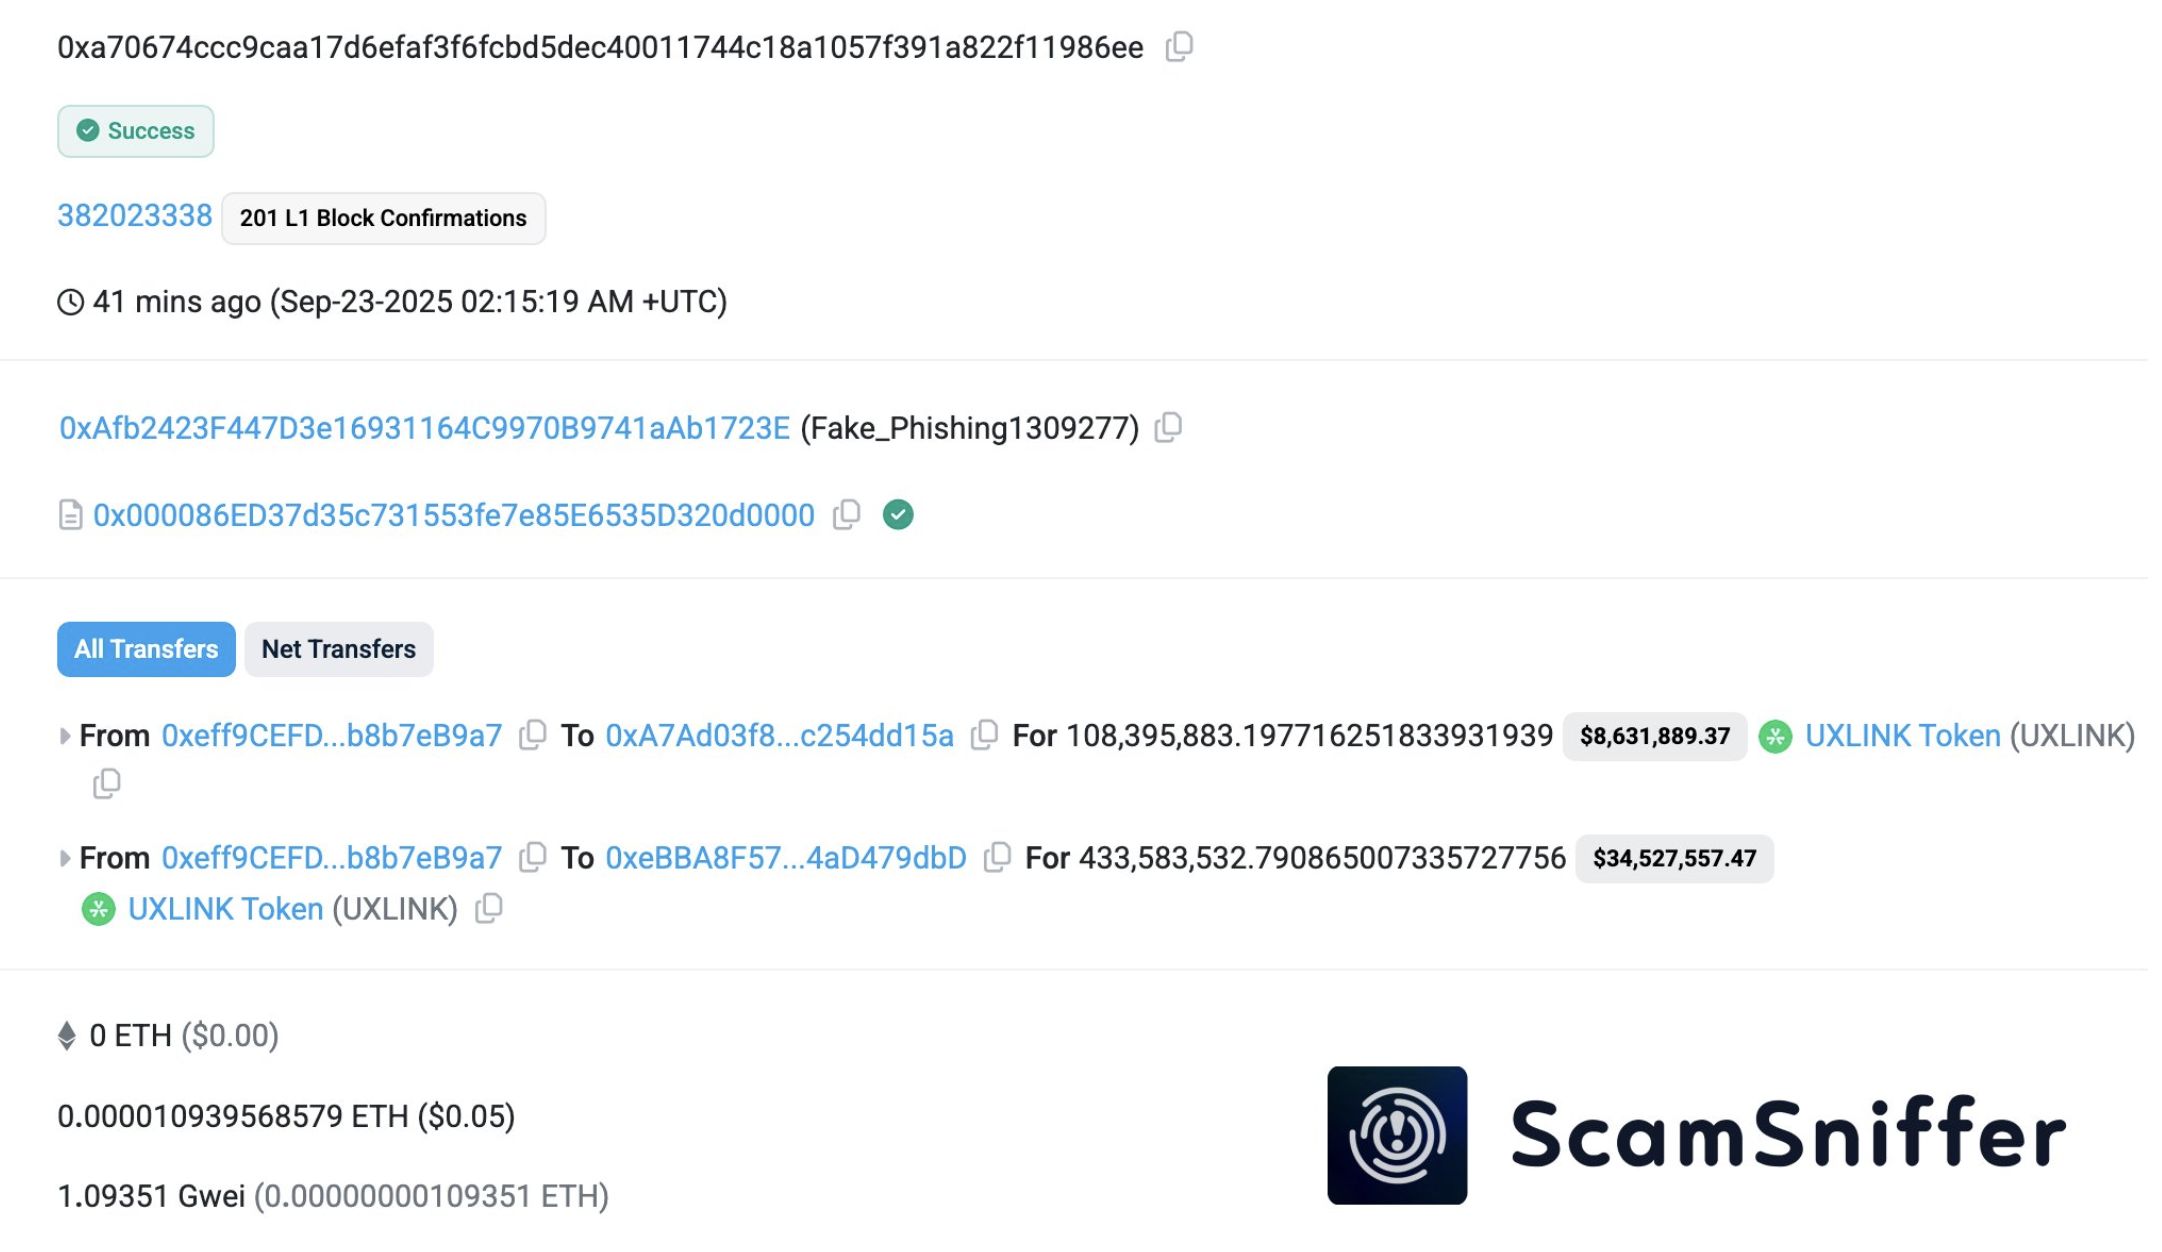 Source: @realScamSniffer
根據SlowMist創辦人余弦的說法,駭客很可能成為知名釣魚集團Inferno Drainer的受害者。余弦在X平台發文表示,「早前被盜的約5.42億枚UXLINK代幣,可能已被Inferno Drainer利用普通授權釣魚手法詐騙走。」
UXLINK 後續影響
這起最新事件發生在9月22日多簽錢包被盜之後,當時攻擊者利用delegateCall漏洞奪取管理員權限。該次攻擊導致價值1,130萬美元的資產——包括ETH、WBTC和穩定幣——被通過Ethereum和Arbitrum轉移。自那以後,駭客地址持續未授權鑄造數十億枚UXLINK代幣,並在DEX出售,將收益橋接為ETH。
自從被盜事件發生以來,該項目代幣價格已暴跌超過70%,市值蒸發近7,000萬美元。作為回應,UXLINK已確認將進行代幣置換以恢復供應誠信,並正與中心化交易所合作,暫停充值並凍結可疑錢包。
代幣置換能否完全修復生態系統的信任仍有待觀察,但今日的釣魚事件凸顯了危機情境下更廣泛的漏洞:一旦錢包被攻破,攻擊者往往會利用二次授權和許可,進一步榨取更多價值。
免責聲明:文章中的所有內容僅代表作者的觀點,與本平台無關。用戶不應以本文作為投資決策的參考。
您也可能喜歡
土耳其多管齊下緊急「滅火」:近200億美元基金清算、高管被捕、交易禁令
土耳其財長稱風險「暫時且可控」;監管方將清算七家資產管理公司管理的逾百隻基金,投資組合涉及逾35萬名投資者,對38人提出刑事指控,並對其實施為期兩年的交易禁令;多名金融機構高層遭逮捕、拘留或被限制出境;央行提高回購融資規模,放寬銀行資本要求,銀行間貨幣市場借款限額提高至此前十倍。土耳其銀行股指數週四一度上漲超過9%,大量中小型股票仍下跌。
黃仁勳:Nvidia明年芯片銷量將是今年兩倍,不能像管社群媒體那樣監管AI
黃仁勋反對照搬社交媒體監管,因為社群媒體是一種產品,而AI是支撐其他技術與產品的底層技術,監管應當落在產品,而非技術本身。他強調要嚴格測試,表示產品若不夠安全就應暫緩發佈,「AI安全至關重要」。
美聯儲升息後該買什麼?歷史上美股能源、科技表現優異,房地產落後,高盛:決定美股走勢的是升息速度
美聯儲首次加息後12個月美股表現:據杰富瑞,能源板塊平均回報22.4%居首、信息技術15.4%次之;據嘉信理財,房地產相對標普500落後4.3%,為11個板塊中最差。高盛表示,加息速度是影響美股的核心變數,目前若10年期美債收益率在一個月內上漲50個基點將構成「快速加息」壓力。
黃金大漲超2%,美元回吐美聯儲決議後的漲幅
加密貨幣價格
更多


