Han pasado 18 días y el impacto del exploit de Coldcard que comenzó el 30 de julio todavía se hace sentir. Galaxy Research habló con más de 200 víctimas el 16 de agosto para entender la inteligencia detrás del ataque.
Las monedas comprometidas se produjeron el día que se lanzó el firmware vulnerable de Coldcard. Esto ocurrió el 17 de marzo de 2021, cuando Bitcoin [BTC] había alcanzado una altura de bloque de 674.951. El momento es lo que hace que este ataque sea notable, ya que también vincula el exploit con una falla en la generación de semillas.
En este tipo de fallas, los actores ilícitos suelen predecir o falsificar la entropía de la semilla de la billetera robada.
Evaluación de las pérdidas
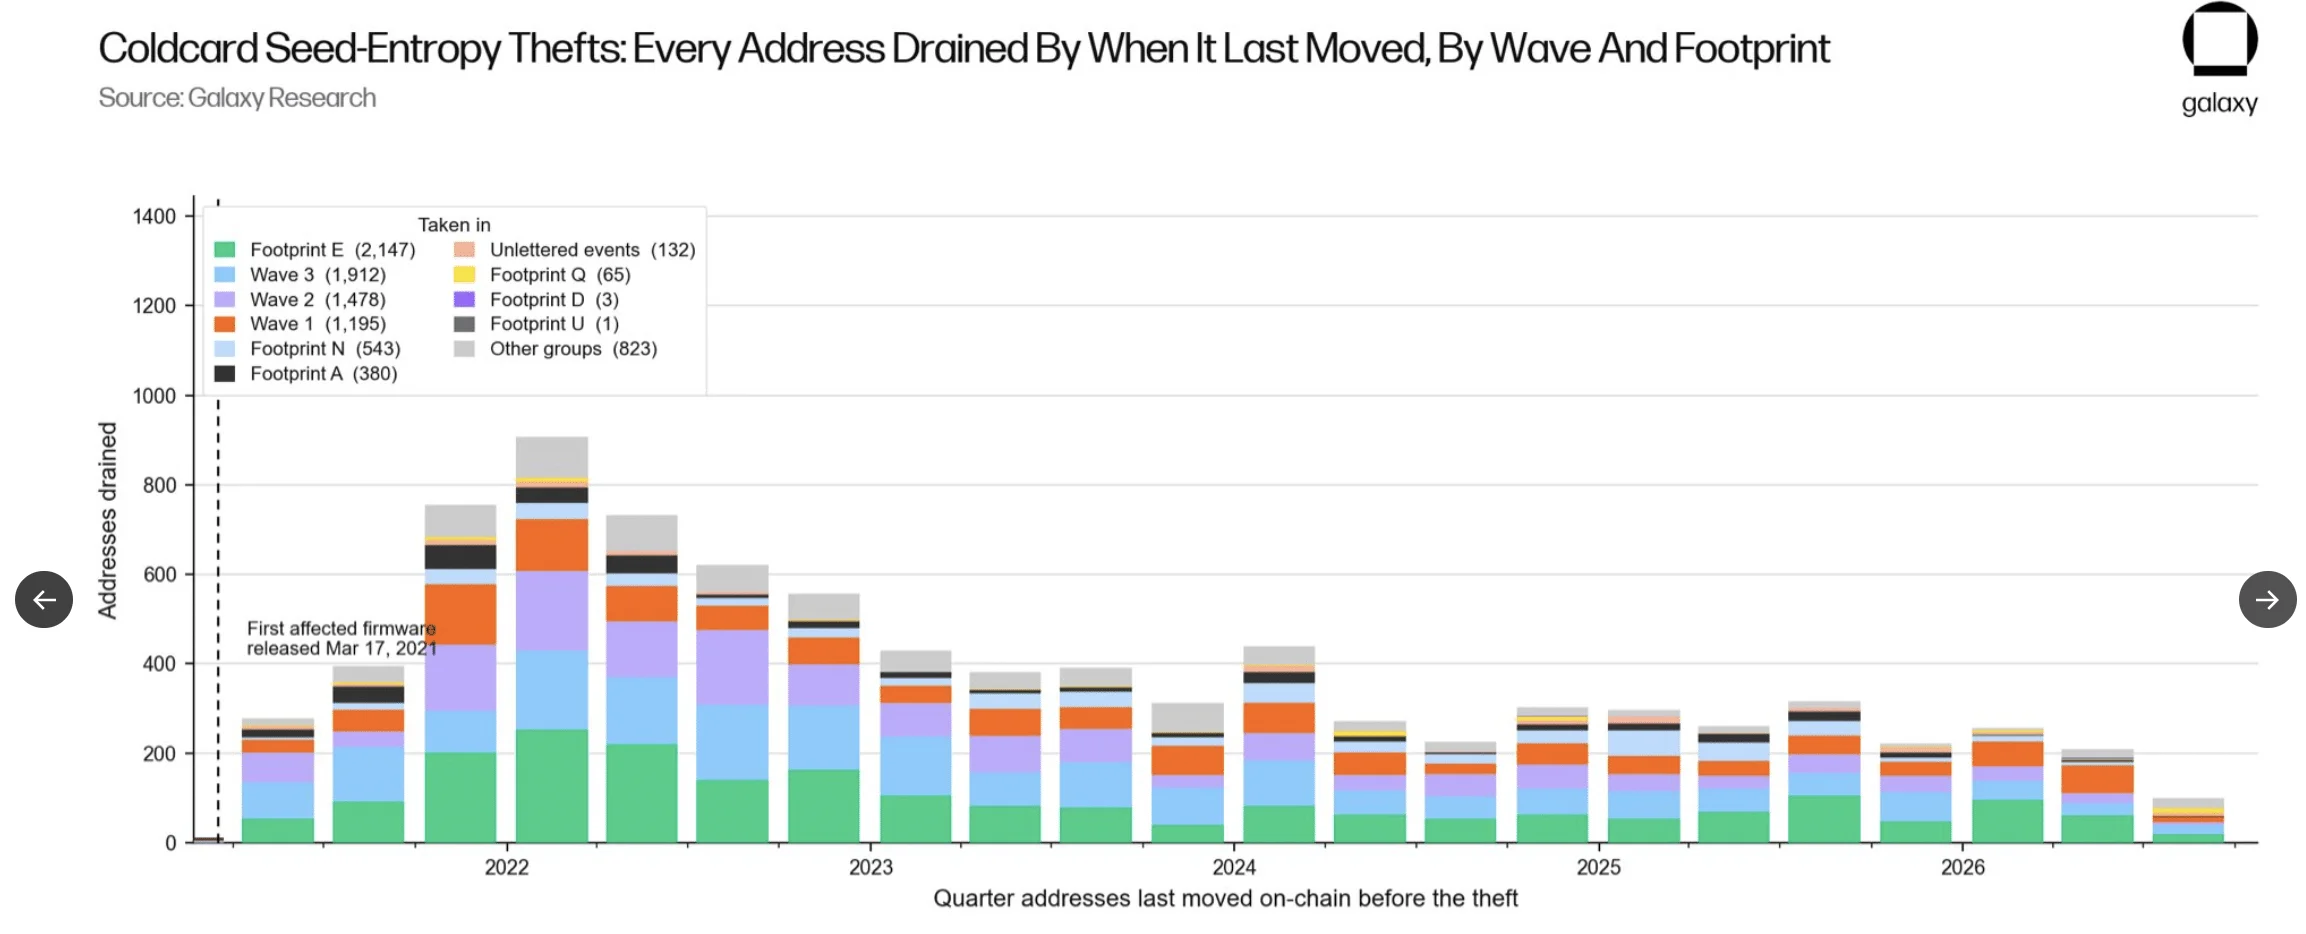
Aquí, vale la pena destacar que el periodo entre 2021 y 2022 registró la mayor concentración de direcciones robadas.
Además, solo un pequeño porcentaje de las 8.680 direcciones del conjunto de robos publicado por Galaxy ha sido conectado directamente con víctimas que reportaron pérdidas. Esto, aunque tienen aproximadamente 1.778,6 BTC.
Adicionalmente, las 192 personas reportaron pérdidas vinculadas a direcciones del conjunto de datos que se hizo público, el cual incluye aproximadamente 1.790 direcciones y 714,8 Bitcoin.
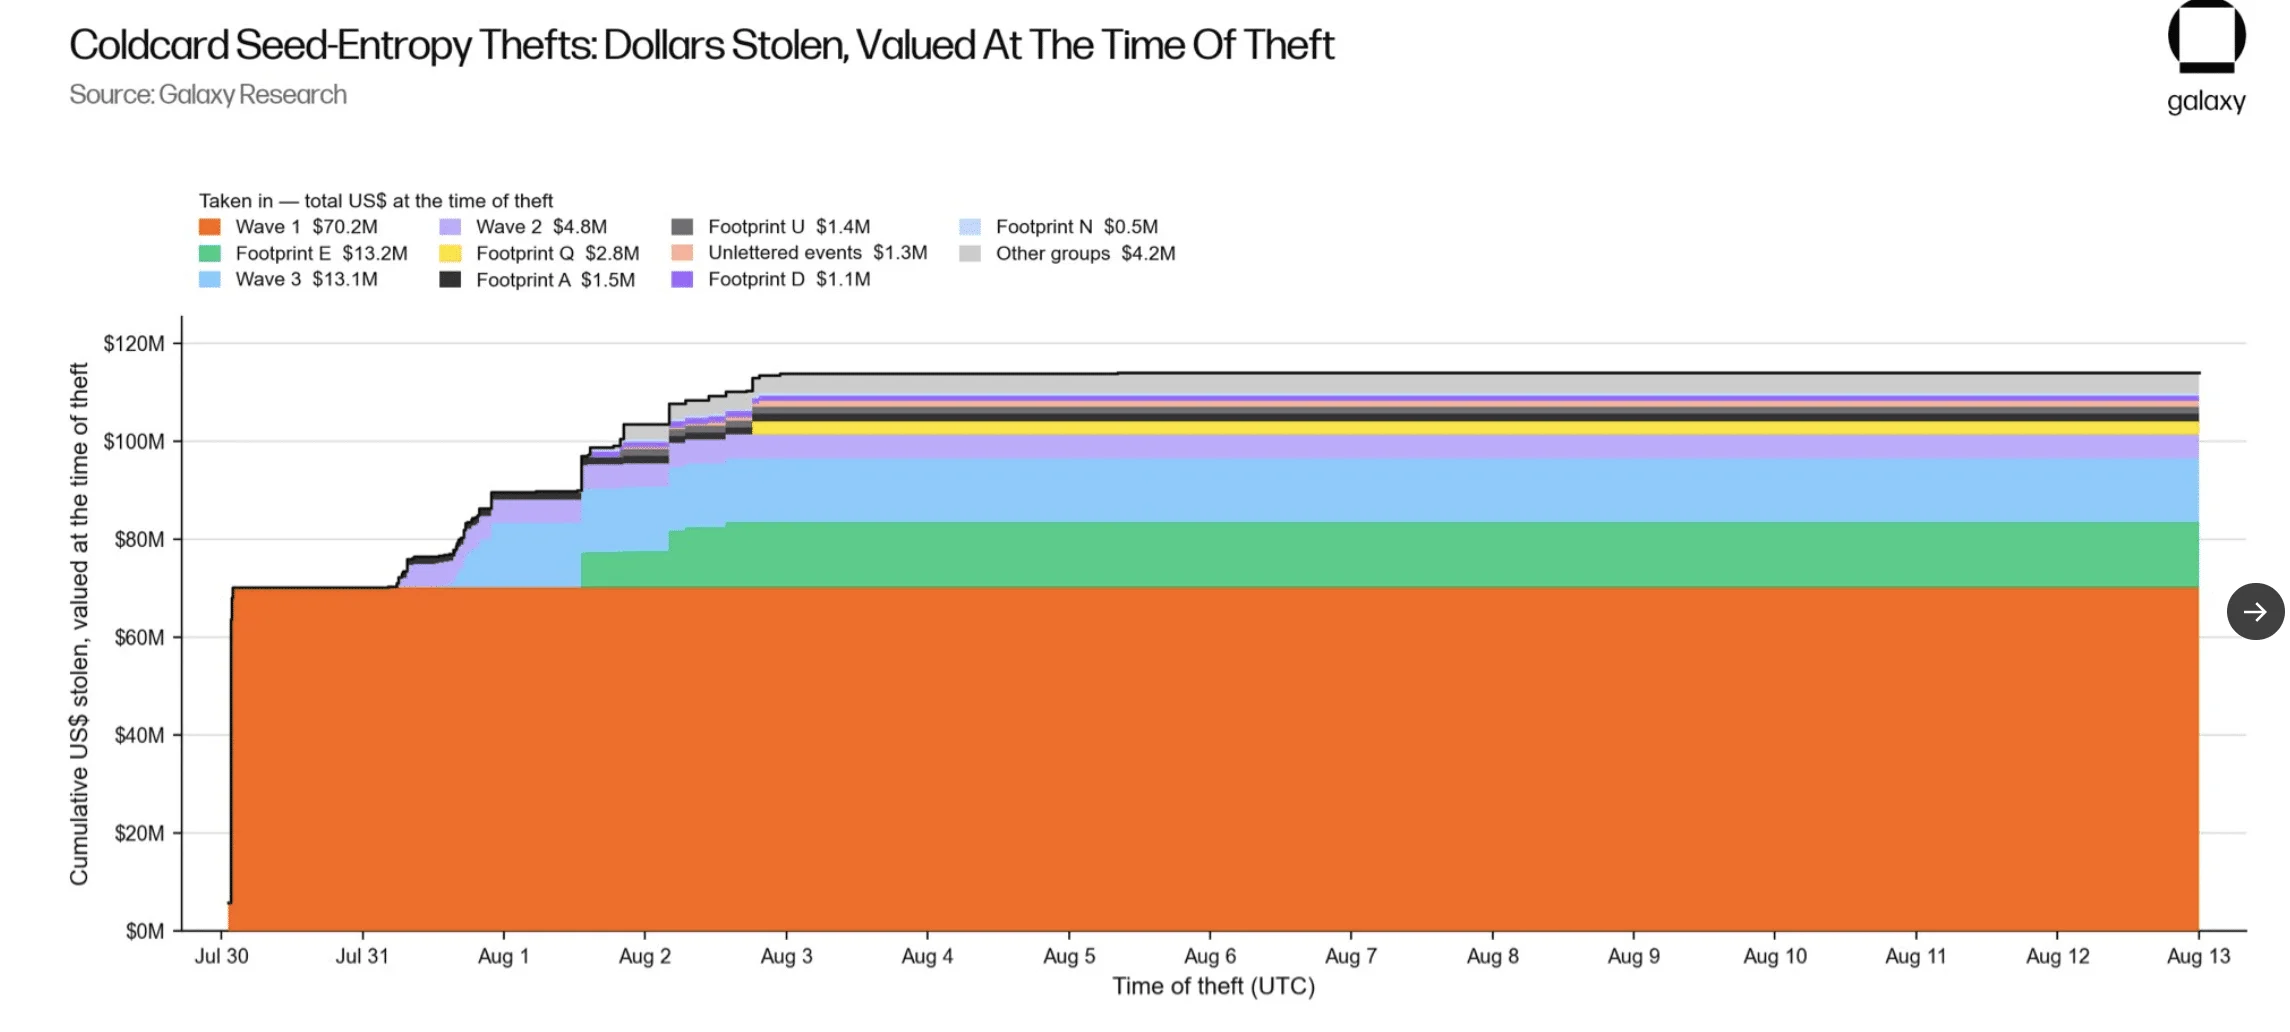
Estas pérdidas superaron los 1.596 BTC, equivalentes a más de 100 millones de dólares repartidos en unas 7.300 direcciones. Aunque, considerando el precio de Bitcoin al 16 de agosto, las pérdidas totales ahora superan los 115 millones de dólares.
¿Qué sabemos sobre los atacantes?
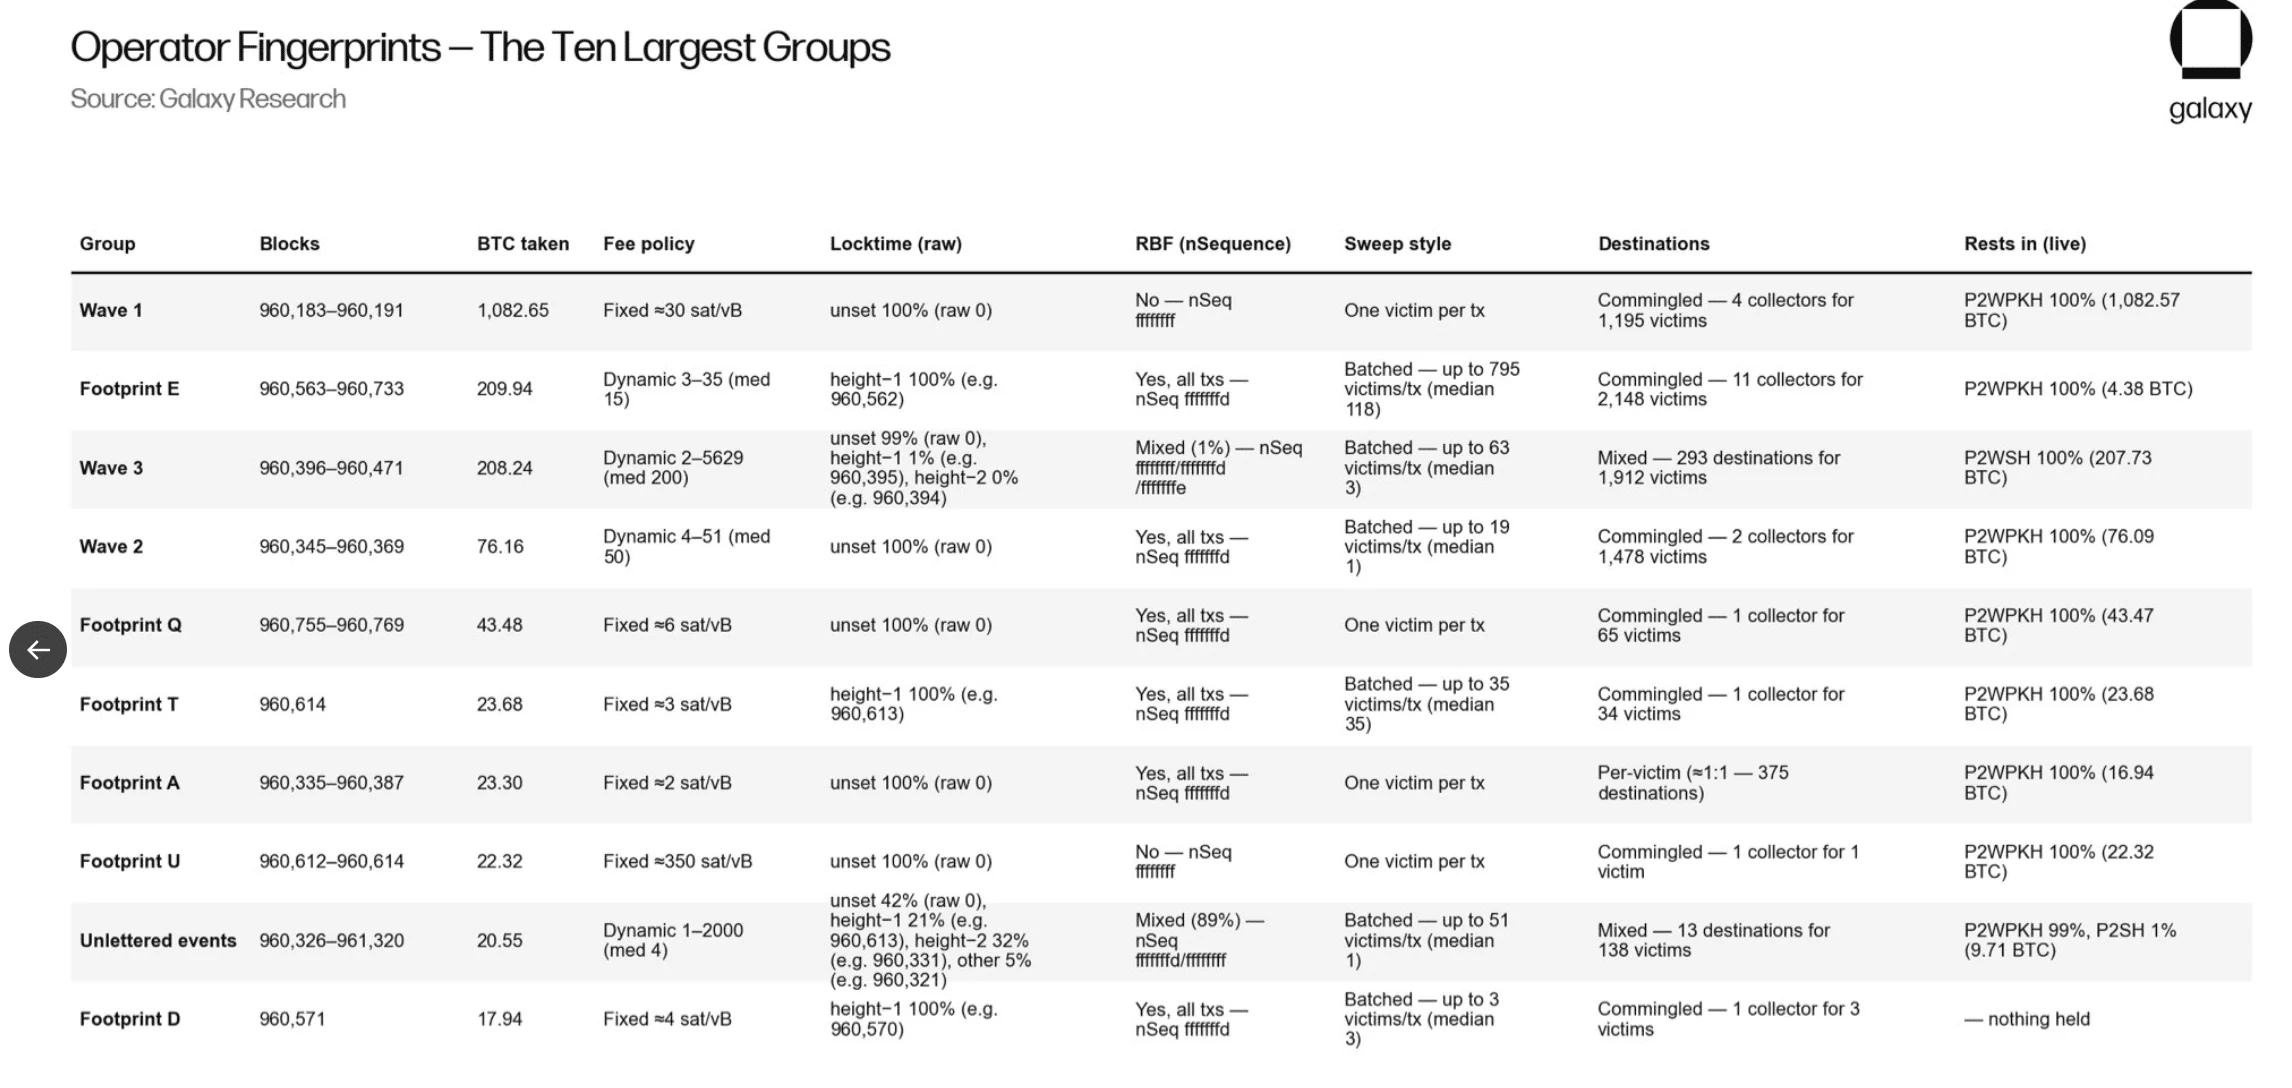
Durante la investigación se hallaron algunas “huellas dactilares”. Estas huellas se basaron en el comportamiento de las transacciones, como el horario de los bloques, comisiones, tiempos de bloqueo, configuraciones de RBF/secuencia, estructura de las transacciones y direcciones de destino.
La Ola 1, por ejemplo, robó aproximadamente 1.082,65 BTC de los bloques 960.183–960.191. Normalmente movían los fondos de una víctima por transacción hacia cuatro direcciones de recolección.
De forma similar, la Ola 3 gestionó 63 víctimas y la Ola 2 fue responsable de 19, mientras que Footprint E juntó hasta 795 víctimas por transacción, con una mediana de 118.
Los patrones de destino también variaron, ya que algunos grupos dispersaron los fondos en cientos de ubicaciones, mientras otros los concentraron en pocas direcciones.
Resumen final
- El exploit afectó a 192 personas, con aproximadamente 714,8 Bitcoin comprometidos.
- La mayoría de estas pérdidas significativas ocurrieron entre 2021 y 2022.