El veredicto del veterano de Ripple es que el sistema se ha recuperado completamente de la crisis reciente y está operando con una estabilidad absoluta, o, como dijo Schwartz, "Rock Solid".
Para el ecosistema, esta publicación es mucho más que un simple conjunto de gráficos técnicos: es el tan esperado visto bueno. Hace poco más de un mes, el 31 de julio, la red XRPL sufrió una grave crisis de infraestructura.
Cómo un ataque de spam casi sobrecarga la red de XRP y por qué su creador tuvo que demostrar personalmente que todo estaba solucionado
Atacantes anónimos lanzaron la llamada "manifest storm". Un manifest es la credencial digital de un nodo validador, y los atacantes inundaron la red con miles de credenciales falsas, obligando a los nodos a gastar recursos procesando información basura.
En ese momento, el hub de Schwartz sufrió fallas generalizadas de conexión con un error onReadMessage directamente en la etapa de acuerdo, el punto en el que los nodos comparan el estado del libro mayor entre sí. Sin embargo, la finalización de los bloques y el consenso en sí no se interrumpieron ni un minuto, y el incidente se resolvió con intervención de ingeniería de emergencia sin apagar la red.
Los desarrolladores tuvieron que lanzar rápidamente el hotfix xrpld 3.2.1. Limitó el tamaño de los manifests y reestructuró el almacenamiento en caché de datos para nodos desconocidos, de modo que el sistema ya no malgastara recursos en participantes sospechosos. Un mes después, Schwartz presentó los primeros resultados del parche en condiciones reales.
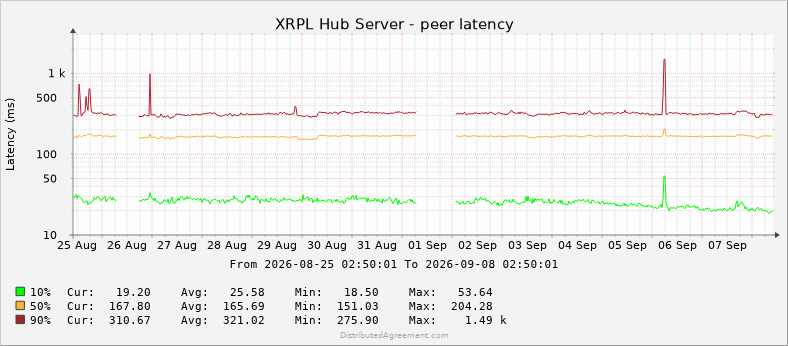
Los gráficos más recientes demuestran que las consecuencias del ataque han sido completamente eliminadas. El hub mantiene de forma fiable unas 400 conexiones simultáneas, con un pico de 423, incluyendo 135 conexiones entrantes y 271 salientes. La latencia —el tiempo de respuesta entre nodos— cayó a 165 milisegundos.
La única anomalía fue un pico aislado de 1,49 segundos el 6 de septiembre, pero los algoritmos lo contuvieron sin afectar el consenso. Las desconexiones de conexión se mantuvieron en 84,6 incidentes por cada intervalo de cinco minutos, una tasa normal de fondo y no una señal de problemas. La métrica de actividad maliciosa, etiquetada como "Abuse", cayó casi a cero, ya que la protección actualizada ahora filtra casi todo el tráfico basura.
En esencia, esto no es un informe rutinario de uptime para un solo servidor, sino una auditoría pública del software xrpld actualizado bajo carga real. Confirma que la infraestructura de XRPL está lista para operaciones estables y a largo plazo.