
Anatomi Peretasan Whale Venus Protocol

Seorang whale crypto, Kuan Sun, kehilangan $13,5 juta dalam serangan phishing canggih yang memanfaatkan pertemuan Zoom palsu. Berkat respons cepat, ia berhasil memulihkan dana tersebut.
Awal minggu ini, crypto whale Kuan Sun membagikan pengalaman detailnya menjadi target serangan phishing yang canggih di akun X miliknya.
Kisah ini menjadi peringatan keras bagi semua investor, karena ia kehilangan dan kemudian berhasil memulihkan $13,5 juta. Seiring ekosistem aset digital berkembang, risiko peretasan pun meningkat. Bagaimana investor dapat mencegah kerugian besar?
Pertemuan yang Tampaknya Tidak Berbahaya yang Berubah Menjadi Mimpi Buruk
Serangan phishing pada hari Selasa membuat Kuan Sun, seorang pengguna platform peminjaman terdesentralisasi Venus Protocol, kehilangan aset kriptonya. Namun, berkat respons cepat dan kerja sama tim Venus Protocol, ia berhasil memulihkan dana yang dicuri.
Serangan yang rumit ini dimulai pada April 2025 di Konferensi Wanxiang Hong Kong. Di sana, seorang teman bersama memperkenalkan Sun kepada seseorang yang mengaku sebagai perwakilan Pengembangan Bisnis Asia Stack. Jaringan seperti ini umum di dunia kripto, dan mereka saling menambahkan di Telegram.
Pada 29 Agustus, sosok yang disebut “BD” meminta pertemuan Zoom sederhana. Sun bergabung terlambat dan menyadari tidak ada suara di ruangan tersebut.
Sebuah pesan pop-up di halaman webnya berbunyi, “Mikrofon Anda perlu diperbarui.” Bingung, Sun mengklik tombol upgrade—kesalahan fatal yang memicu jebakan.
Sun kemudian menyadari bahwa para peretas tidak bertindak secara spontan. Ia mengatakan serangan yang sangat disesuaikan ini telah direncanakan sejak hari Senin, dengan dirinya sebagai target khusus.
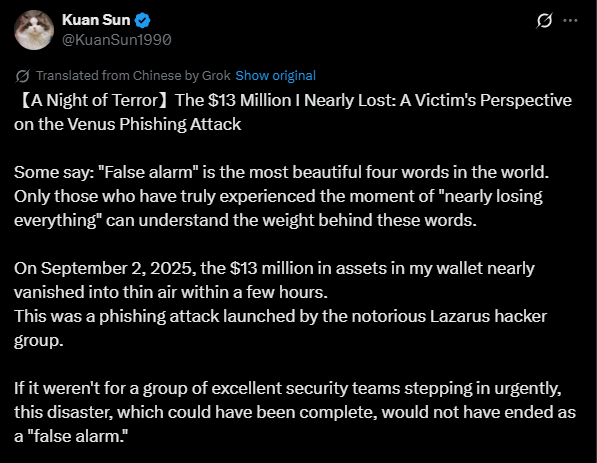 X Post From the Victim
Setelah “pembaruan” itu, ia mulai melihat pesan aneh di komputernya. Browser Chrome sering menutup secara tidak normal, dan pesan “Restore tabs?” muncul.
Tanpa curiga, Sun melanjutkan rutinitasnya dan mengakses Venus Protocol melalui browser. Di sana, ia melakukan penarikan, sesuatu yang telah ia lakukan berkali-kali sebelumnya.
Tidak lama kemudian, komputernya melambat, akun Google-nya keluar dari Chrome, dan transaksi aneh serta tidak dikenal muncul di wallet-nya. Ia langsung tahu ada sesuatu yang sangat salah.
Analisis menunjukkan bahwa para peretas mengganti ekstensi wallet Rabby yang sering ia gunakan dengan program berbahaya. Taktik ini sering digunakan oleh Lazarus, kelompok peretas terkenal asal Korea Utara.
Setelah mendapatkan otoritas persetujuan wallet, mereka dengan cepat mentransfer berbagai token, termasuk vUSDC, vETH, vWBETH, dan vBNB.
Pemulihan Cepat dan Pelajaran Penting
Sun bertindak cepat dengan menghubungi perusahaan keamanan blockchain Peckshield dan Slowmist untuk meminta panduan. Ia juga menghubungi tim Venus Protocol untuk meminta bantuan.
Akibatnya, Venus Protocol segera menghentikan platform sebagai langkah pencegahan dan memulai investigasi.
Mereka kemudian menginisiasi pemungutan suara darurat untuk melakukan likuidasi paksa pada wallet penyerang, sehingga Sun berhasil memulihkan $13,5 juta miliknya.
Pada hari Kamis, Sun membagikan kisah dan pelajaran penting yang ia dapatkan. Ia memperingatkan bahwa peretas Korea Utara semakin sering menggunakan kombinasi rekayasa sosial, deepfake, dan Trojan.
Akibatnya, apa yang tampak sebagai konferensi video resmi atau akun Twitter normal bisa jadi sepenuhnya palsu.
Ia secara khusus menyarankan pengguna untuk menghindari tautan Zoom dari orang lain dan hanya mengunduh plugin program dari saluran resmi. Ia juga menekankan agar tidak pernah mengklik tautan “upgrade” yang muncul di jendela pop-up.
Sun mengungkapkan rasa terima kasihnya kepada tim Venus atas tindakan cepat mereka dalam mencegah kerusakan lebih lanjut. Ia mendesak semua orang untuk “selalu curiga terhadap permintaan apa pun yang Anda terima dalam kehidupan sehari-hari, dan selalu merespons dengan tenang.”
Disclaimer: Konten pada artikel ini hanya merefleksikan opini penulis dan tidak mewakili platform ini dengan kapasitas apa pun. Artikel ini tidak dimaksudkan sebagai referensi untuk membuat keputusan investasi.
Kamu mungkin juga menyukai
Ketika Anthropic mengemukakan teori "AI melambat", komersialisasi AI justru semakin dipercepat! Dari pengembangan model hingga penasihat keuangan, percepatan realisasi keuntungan agen AI
Anthropic sedang secara bersamaan mendorong tata kelola risiko AI terdepan dan komersialisasi aplikasi AI untuk perusahaan, bersaing dengan para pesaing terkuat seperti OpenAI dalam monetisasi AI.

Saat saham chip anjlok, "perangkat lunak keamanan jaringan" melonjak secara keseluruhan, CrowdStrike dan Palo Alto Networks mencatat rekor tertinggi baru
CrowdStrike melonjak 13,8% dalam satu hari dan mencetak rekor tertinggi, sementara Palo Alto Networks naik 13%. ETF perangkat lunak mengungguli ETF semikonduktor lebih dari 10 poin persentase dalam satu hari, mencatat kesenjangan terbesar dalam sejarah. Menurut analisis, terlepas dari kecepatan perkembangan AI, kebutuhan keamanan hanya akan meningkat, sehingga dana bergerak lebih cepat dari perangkat keras komputasi ke perangkat lunak keamanan, dan sektor-sektor seperti manajemen identitas serta tata kelola data akan menjadi yang pertama mendapat manfaat.
Harga kripto
Lainnya


