Ang hatol ng Ripple veteran ay ganap nang nakarekober ang sistema mula sa kamakailang krisis at matatag na matatag ang operasyon nito, o gaya ng sinabi ni Schwartz mismo, "Rock Solid."
Para sa ecosystem, ang publikasyong ito ay higit pa sa set ng tuyong tsart — ito ay matagal nang hinihintay na selyo ng pagkilala. Mahigit isang buwan lang ang nakalipas, noong Hulyo 31, nagkaroon ng seryosong infrastructure crisis ang XRPL network.
Paano halos nalunod ng spam attack ang XRP network at bakit personal na kinailangang patunayan ng gumawa nito na naayos na ang lahat
Naglunsad ang mga anonymous attacker ng tinatawag na "manifest storm." Ang manifest ay digital credential ng validator node, at binaha ng mga attacker ang network ng libo-libong pekeng kredensyal, na pumipilit sa mga node na mag-aksaya ng resources sa pagproseso ng walang kwentang data.
Noong panahong iyon, malawakang nakaranas ng connection failures ang hub ni Schwartz na mayroong onReadMessage error mismo sa yugto ng agreement — ang puntong kung saan kinukumpara ng mga node ang estado ng ledger sa isa't isa. Gayunpaman, hindi naputol o naantala kahit isang minuto ang block finalization at consensus mismo, at nalutas ang insidente sa pamamagitan ng agarang engineering intervention nang hindi pinapatay ang network.
Kinailangang madaliin ng mga developer ang xrpld 3.2.1 hotfix. Nilimitahan nito ang laki ng manifest at nirework ang data caching para sa mga hindi kilalang node para hindi na magaksaya ng resources ang sistema sa mga kahina-hinalang kalahok. Makalipas ang isang buwan, inilabas ni Schwartz ang unang resulta ng patch sa tunay na mga kondisyon.
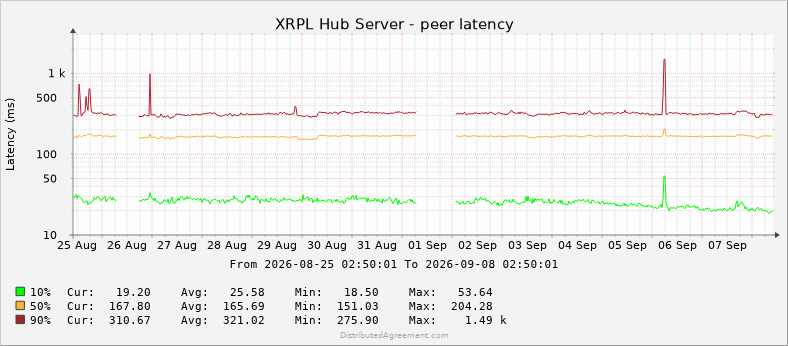
Pinatutunayan ng pinakabagong mga tsart na tuluyang naalis ang mga naging epekto ng pag-atake. Maaasahang namementina ng hub ang nasa 400 sabayang koneksyon, pumapalo ng hanggang 423, kabilang ang 135 papasok at 271 palabas na koneksyon. Ang latency — ang tugon ng oras sa pagitan ng mga node — ay bumaba sa 165 milliseconds.
Ang tanging abnormalidad ay nagkaroon ng isang beses na pagtaas sa 1.49 segundo noong Setyembre 6, ngunit mabilis itong nakontrol ng mga algorithm nang hindi naapektuhan ang consensus. Nanatiling nasa 84.6 insidente bawat limang minutong agwat ang connection drops — isang normal na antas at hindi indikasyon ng problema. Halos umabot na sa zero ang malicious activity metric na tinatawag na "Abuse," dahil sa bagong proteksyon na halos nasasala na ang lahat ng spam traffic.
Sa esensya, ito ay hindi karaniwang uptime report para sa isang server, kundi isang pampublikong audit ng updated na xrpld software sa totoong world load. Pinapatunayan nitong handa na ang infrastructure ng XRPL para sa pangmatagan at matatag na operasyon.