
Анатомія зламу кита Venus Protocol

Криптовалютний кит Kuan Sun втратив $13,5 млн у складній фішинговій атаці, яка використовувала підроблену Zoom-зустріч. Завдяки швидкій реакції йому вдалося успішно повернути кошти.
Раніше цього тижня криптовалютний кит Kuan Sun поділився у своєму акаунті X детальним досвідом того, як став жертвою витонченого фішингового нападу.
Ця історія є суворим попередженням для всіх інвесторів, адже він втратив, а потім відновив $13.5 мільйона. Зі зростанням екосистеми цифрових активів зростає і ризик хакерських атак. Як інвесторам запобігти масовим втратам?
Здавалося б, нешкідлива зустріч, яка перетворилася на кошмар
У вівторок фішинговий напад позбавив Kuan Sun, користувача децентралізованої платформи кредитування Venus Protocol, його криптовалюти. Однак завдяки швидкій реакції та співпраці команди Venus Protocol йому вдалося повернути викрадені кошти.
Складна атака почалася у квітні 2025 року на конференції Wanxiang у Гонконзі. Там спільний знайомий познайомив Sun з людиною, яка представилася представником Stack’s Asia Business Development. Такі знайомства є звичними у криптопросторі, і вони додали одне одного в Telegram.
29 серпня так званий “BD” запросив на просту зустріч у Zoom. Sun приєднався із запізненням і помітив, що у кімнаті немає звуку.
На його веб-сторінці з’явилося спливаюче повідомлення: “Ваш мікрофон потребує оновлення.” Збентежений, Sun натиснув кнопку оновлення — фатальна помилка, яка і стала пасткою.
Згодом Sun зрозумів, що хакери діяли не спонтанно. Він сказав, що ця високоспеціалізована атака готувалася з понеділка і була спрямована саме на нього.
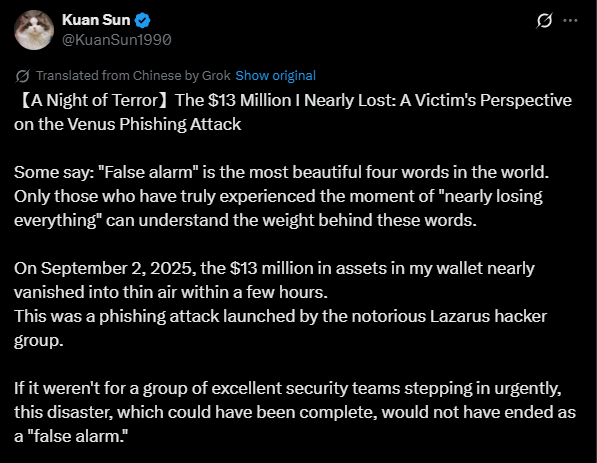 X Post From the Victim
Після “оновлення” він почав бачити дивні повідомлення на своєму комп’ютері. Браузер Chrome закривався аномально, і з’являлося повідомлення “Відновити вкладки?”
Не підозрюючи нічого, Sun продовжив свою рутину і зайшов у Venus Protocol через браузер. Там він здійснив виведення коштів — операцію, яку виконував незліченну кількість разів раніше.
Невдовзі після цього його комп’ютер почав працювати повільніше, його акаунт Google був виведений із Chrome, а у гаманці з’явилися дивні, незнайомі транзакції. Він одразу зрозумів, що щось дуже не так.
Аналіз показує, що хакери замінили його часто використовуване розширення Rabby wallet на шкідливу програму. Цю тактику часто використовує Lazarus — сумнозвісна північнокорейська хакерська група.
Отримавши дозвіл на управління гаманцем, вони швидко перевели різні токени, включаючи vUSDC, vETH, vWBETH та vBNB.
Швидке відновлення і ключові уроки
Sun діяв швидко, звернувшись за порадою до фірм з блокчейн-безпеки Peckshield та Slowmist. Він також звернувся за допомогою до команди Venus Protocol.
У результаті Venus Protocol негайно призупинила роботу платформи як запобіжний захід і розпочала розслідування.
Потім вони ініціювали екстрене голосування щодо управління для примусової ліквідації гаманця зловмисника, що дозволило Sun успішно повернути свої $13.5 мільйона.
У четвер Sun поділився своєю історією та основними висновками. Він попередив, що північнокорейські хакери дедалі частіше використовують комбінацію соціальної інженерії, дипфейків і троянів.
У результаті те, що здається легітимною відеоконференцією чи звичайним акаунтом у Twitter, може бути повністю підробленим.
Він особливо порадив користувачам уникати Zoom-посилань від інших і завантажувати плагіни програм лише з офіційних каналів. Також він закликав ніколи не натискати посилання “оновити”, які з’являються у спливаючих вікнах.
Sun висловив подяку команді Venus за їхні швидкі дії, які запобігли подальшій шкоді. Він закликав усіх “завжди підозрювати будь-які запити, які ви отримуєте у повсякденному житті, і завжди реагувати спокійно.”
Відмова від відповідальності: зміст цієї статті відображає виключно думку автора і не представляє платформу в будь-якій якості. Ця стаття не повинна бути орієнтиром під час прийняття інвестиційних рішень.
Вас також може зацікавити
Бесент знову говорить про "скорочення боргу", учасники ринку: бачення — це не план
Міністр фінансів США Бейсент зазначив, що стійке зростання ВВП понад 3% сприяє зниженню співвідношення боргу до ВВП. Ринкові аналітики вважають, що при високому дефіциті економічне зростання важко вирішує основну суперечність; для досягнення цілі Бейсента — знизити дефіцит до 3% ВВП — темпи зростання економіки США мають становити 4,5%. Крім того, рішення щодо фіскальної політики приймає Конгрес, а не Міністерство фінансів.
Республіканська партія критикує небезпеку, пов’язану з AI, Демократична партія ставить під сумнів вплив “великих компаній” на політику Trump щодо AI, вимагаючи розкриття процесу внесення змін до регуляторної рамки
Один сенатор-республіканець написав лист генеральному директору Anthropic з попередженням не вдаватися до "панічних заяв" щодо AI, закликавши його підкреслити потенціал AI для покращення життя громадян, зміцнення національної безпеки та вирішення загроз, пов'язаних з AI. Двоє сенаторів-демократів написали лист міністру фінансів США та іншим урядовим чиновникам, вимагаючи пояснити, чи впливали технологічні гіганти через лобіювання на процес зміни регуляторної рамки AI у травні-червні цього року, а також оприлюднити записи комунікації між компаніями та урядом.

Хуситське угруповання знову атакувало Саудівську Аравію, ще один танкер у Ормузькій протоці зазнав нападу, але Саудівська Аравія заявляє, що потужність основного нафтопроводу відновлена більш ніж на 80%
Єменські хусити заявили про три хвилі атак по Саудівській Аравії протягом понеділка, включаючи удари по аеропорту столиці; у вівторок було здійснено десятки нападів на місця скупчення сил, які підтримує Саудівська Аравія, в результаті чого понад 200 осіб були вбиті або поранені. Саудівська сторона підтвердила напади на два аеропорти. Міністр енергетики Саудівської Аравії повідомив, що до вівторка обсяг перекачки нафти через східно-західний нафтопровід країни відновлено до 5,8 млн барелів на добу. Британське управління морської торгівлі у вівторок заявило, що танкер, який виходив із Ормузької протоки, був уражений невідомим летючим об'єктом. Генеральний директор Shell повідомив, що потоки нафти з Близького Сходу відновилися приблизно до 80% від рівня, що був до початку іранського конфлікту.
AI-агенти стимулюють попит на CPU! Mizuho прогнозує, що до 2030 року ринок досягне $209 млрд, підвищуючи цільові ціни для AMD (AMD.US), Intel (INTC.US) та інших.
Mizuho зазначає, що зі швидким зростанням кількості застосувань AI-агентів очікується суттєве збільшення попиту на серверні CPU, а це, у свою чергу, додатково стимулюватиме попит на DRAM, NAND і серверне обладнання.

Ціни на криптовалюти
Більше


