
Tinjauan serangan terhadap 402Bridge: Kasus pencurian lain akibat kebocoran private key
Deng Tong, Jinse Finance
Pada 28 Oktober 2025, komunitas GoPlus Tiongkok mengeluarkan peringatan keamanan: protokol cross-chain x402 @402bridge diduga telah diretas, lebih dari 200 pengguna kehilangan aset USDC mereka.
Artikel ini merangkum insiden peretasan protokol cross-chain 402Bridge, reaksi resmi dan berbagai pihak, menganalisis penyebab peretasan, serta contoh lain serangan hacker akibat kebocoran private key.
I. Rekonstruksi Insiden Peretasan dan Reaksi Resmi 402Bridge serta Berbagai Pihak
Pada dini hari, akun resmi X 402Bridge memposting: Berdasarkan umpan balik komunitas, telah terjadi insiden pencurian token. Tim teknis kami saat ini sedang menyelidiki seluruh proses. Kami menyarankan semua pengguna segera membatalkan semua otorisasi yang ada, dan segera memindahkan aset dari wallet mereka.
Selanjutnya, pihak resmi kembali memposting: Mekanisme x402 mengharuskan pengguna menandatangani atau menyetujui transaksi melalui antarmuka web, lalu mengirimkannya ke server backend. Server backend menarik dana dan melakukan minting, lalu mengembalikan hasilnya ke pengguna. Saat kami bergabung, kami perlu menyimpan private key di server untuk memanggil metode kontrak. Langkah ini dapat mengekspos hak admin, karena private key admin terhubung ke internet pada tahap ini, sehingga dapat menyebabkan kebocoran hak akses. Jika hacker mendapatkan private key, mereka dapat mengambil alih hak tersebut dan mendistribusikan ulang dana pengguna untuk melakukan serangan. Kami masih menyelidiki detail serangan secara spesifik.
Dua jam lalu, pihak resmi menyatakan: Karena kebocoran private key kali ini, lebih dari sepuluh wallet pengujian dan wallet utama tim juga telah diretas (seperti gambar di bawah). Kami telah segera melaporkan hal ini ke pihak berwenang, dan akan terus menginformasikan perkembangan terbaru kepada komunitas.

Komunitas GoPlus Tiongkok merekonstruksi insiden peretasan ini:
Pencipta kontrak 0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5 memindahkan Owner ke 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F, kemudian Owner baru memanggil metode transferUserToken di kontrak untuk mentransfer seluruh sisa USDC dari wallet pengguna yang telah memberikan otorisasi.
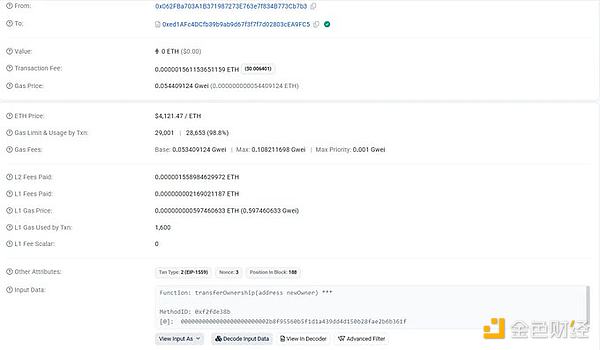
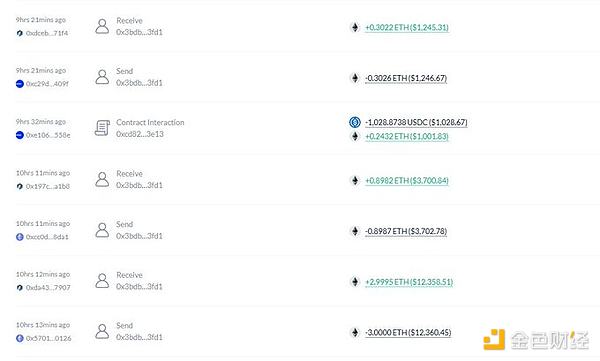
Sebelum minting, pengguna harus mengotorisasi USDC ke kontrak @402bridge, menyebabkan lebih dari 200 pengguna kehilangan sisa USDC mereka karena otorisasi jumlah yang terlalu besar. 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F mentransfer total 17.693 USDC milik pengguna, lalu menukarkan USDC ke ETH dan melakukan beberapa transaksi cross-chain ke Arbitrum.
Saran keamanan dari GoPlus:
1. Pengguna yang pernah berpartisipasi dalam proyek ini, harap segera batalkan otorisasi terkait (0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5);
2. Periksa apakah alamat otorisasi adalah alamat resmi proyek sebelum memberikan otorisasi;
3. Hanya otorisasi jumlah yang diperlukan, jangan pernah memberikan otorisasi tanpa batas;
4. Periksa otorisasi secara berkala, batalkan otorisasi yang tidak diperlukan.
Pengguna X @EamonSol memposting: Saat ini banyak x402 sebenarnya sedang menerapkan sebuah layanan, layanan ini akan meneruskan interaksi on-chain ke server proyek, lalu pihak proyek berinteraksi dengan on-chain untuk mendistribusikan token. Dalam proses ini, private key kontrak on-chain pasti harus disimpan di server, begitu server proyek diretas, semua alamat terkait kontrak akan terekspos pada risiko.
Pengguna X @fenzlabs menyatakan: Kasus ini menyoroti bahaya otorisasi token tanpa batas. Wallet dan AI agent memerlukan pembatasan yang lebih ketat dan pemantauan yang lebih baik untuk mencegah pencurian yang terjadi dengan cepat seperti ini. Jangan pernah percaya kontrak baru secara membabi buta—pastikan untuk memeriksa dengan cermat sebelum menandatangani!
II. Penyebab Peretasan
Menurut analisis Cosine dari SlowMist, serangan terhadap proyek cross-chain bridge 402Bridge berasal dari kebocoran private key, dan kemungkinan keterlibatan orang dalam tidak dapat dikesampingkan. Domain 402bridge.fun hanya terdaftar selama dua hari sebelum layanan dihentikan, dan dana yang dicuri belum menunjukkan pergerakan lebih lanjut. Ini adalah insiden keamanan publik pertama terkait layanan protokol 402, dan Cosine dari SlowMist menyatakan bahwa insiden ini bukanlah tindakan jahat kolektif dari pihak proyek.
"Bukan tindakan jahat kolektif pihak proyek" berarti serangan ini lebih mungkin disebabkan oleh kegagalan pengelolaan keamanan internal atau infiltrasi hacker eksternal yang sangat tepat sasaran, bukan penipuan yang disengaja oleh pihak proyek.

III. Contoh Lain Serangan Hacker Akibat Kebocoran Private Key
1. Nomad
Pada Agustus 2022, Nomad Bridge diretas, hampir seluruh dana sebesar 200 juta dolar AS dicuri. Setelah serangan, Moonbeam memblokir siapa pun untuk bertransaksi atau berinteraksi dengan smart contract. Penyebab utama serangan adalah kesalahan mekanisme verifikasi kontrak, sehingga private key atau logika signature otorisasi mudah dipalsukan.
2. Ankr
Pada Desember 2022, private key node Ankr bocor, penyerang memalsukan kontrak dan melakukan minting aBNBc tanpa batas, menyebabkan kerugian sekitar 5 juta dolar AS. Tindakan Ankr: memulihkan keamanan dan bekerja sama dengan DEX untuk menghentikan perdagangan; menyusun dan melaksanakan rencana kompensasi menyeluruh untuk komunitas; penyebab serangan diidentifikasi sebagai mantan karyawan. Pihak resmi Ankr mengonfirmasi bahwa penyebab serangan hacker adalah "deployment key dicuri".
3. Platypus Finance
Pada Februari 2023, penyerang memanfaatkan celah private key admin untuk menyerang pool stablecoin, mencuri sekitar 9 juta dolar AS USDC. Tim kemudian berhasil memulihkan sebagian aset, dan menyatakan "private key developer kemungkinan besar diretas dari luar".
4. Multichain
Pada Juli 2023, anggota tim inti Multichain "menghilang", private key utama proyek diduga dikuasai oleh satu orang. Selanjutnya sekitar 126 juta dolar AS aset dipindahkan, menjadi salah satu insiden serangan otorisasi terbesar dalam sejarah cross-chain bridge.
5. Exactly Protocol
Pada April 2024, penyerang memanfaatkan private key deployment yang bocor dari server frontend untuk mengganti kontrak, mencuri sekitar 7,3 juta dolar AS. Insiden ini mengungkap masalah umum di industri terkait keamanan penyimpanan private key dan proses DevOps yang lemah.
6.UXLINK
Pada September 2025, sistem perusahaan keamanan Cyvers mendeteksi transaksi mencurigakan sebesar 11,3 juta dolar AS terkait UXLINK, yang akhirnya dikonfirmasi sebagai hasil peretasan. Cosine dari SlowMist menyatakan: kemungkinan besar beberapa private key multi-signature Safe milik UXLINK telah bocor. Peretasan UXLINK langsung menyebabkan harga token UXLINK anjlok lebih dari 70%.
Disclaimer: Konten pada artikel ini hanya merefleksikan opini penulis dan tidak mewakili platform ini dengan kapasitas apa pun. Artikel ini tidak dimaksudkan sebagai referensi untuk membuat keputusan investasi.
Kamu mungkin juga menyukai
Kurang satu dari sembilan belas, Ketua Waller lagi-lagi tidak menyerahkan "pekerjaan rumah" dot plot The Fed
Ketua Federal Reserve, Waller, dua kali berturut-turut menolak untuk mengisi prediksi suku bunga di dot plot, dengan tegas menyatakan bahwa alat tersebut "tidak berguna untuk pelaksanaan kebijakan". Dot plot telah dioperasikan sejak 2011 dan diumumkan empat kali setahun sebagai referensi penting bagi pasar untuk menilai arah kebijakan moneter berdasarkan ekspektasi suku bunga pejabat. Namun, sifatnya yang tidak konsensus, anonim, dan melibatkan partisipasi pejabat non-voting telah lama menuai kritik. Sikap para ketua sebelumnya beragam, tetapi Waller memiliki posisi paling keras.
Saham AS semalam | Federal Reserve menaikkan suku bunga sebesar 25 basis poin seperti yang diharapkan, tiga indeks utama ditutup melemah, SpaceX(SPCX.US) naik lebih dari 5%
Pada penutupan pasar, Indeks Dow Jones turun 630,56 poin atau 1,21% menjadi 51.462,55 poin; Indeks S&P 500 turun 33,51 poin atau 0,44% menjadi 7.552,22 poin; Indeks Komposit Nasdaq turun 3,15 poin atau 0,01% menjadi 25.978,42 poin.

Investor luar negeri mengurangi kepemilikan obligasi AS sebesar $50,4 miliar pada bulan Juli, Jepang dan Tiongkok sama-sama mengurangi, sementara Inggris menambah kepemilikan secara berlawanan dengan tren.
Data yang diumumkan oleh Departemen Keuangan Amerika Serikat pada hari Rabu menunjukkan bahwa kepemilikan obligasi pemerintah AS oleh investor luar negeri pada bulan Juli mengalami penurunan yang signifikan, turun sebesar $50,4 miliar dibandingkan bulan Juni menjadi $9,25 triliun, mencapai level terendah sejak Oktober tahun lalu.

Federal Reserve menaikkan suku bunga untuk pertama kalinya dalam tiga tahun! Waller memberikan sinyal hawkish, mungkin akan menaikkan 25 basis poin lagi tahun ini
Federal Reserve pada hari Rabu menaikkan suku bunga acuan sebesar 25 basis poin menjadi kisaran 3,75%-4,00%, menandai kenaikan suku bunga pertama sejak Juli 2023.

Harga kripto
Lainnya


